



Шифровальщик Snake атакует АСУ ТП, файлы крайне сложно восстановить

Шифровальщик Snake атакует АСУ ТП, файлы крайне сложно восстановить

Шифровальщик Snake атакует АСУ ТП, файлы крайне сложно восстановить

Недавно обнаруженная программа-шифровальщик атакует процессы и файлы, связанные с АСУ ТП. Эксперты, присвоившие вредоносу имя Snake, полагают, что за ним могут стоять власти Ирана.

Как сообщили специалисты компании SentinelLabs, шифровальщик Snake написан на Golang. Его основные цели — промышленные предприятия.

Исследователи «ведут» Snake уже около месяца, зашифрованные файлы, как правило, крайне сложно (или вообще невозможно) расшифровать. В результате жертвы вынуждены платить установленный злоумышленникам выкуп.

Snake шифрует самые разные файлы, однако специально обходит системные папки. Примечательно, что перед началом шифрования вредоносная программа пытается завершить процессы системных утилит и инструментов для управления технологическими процессами.

Исследователи из SentinelLabs также упомянули, что большинство атакованных Snake промышленных объектов были как-то связаны с продуктами компании General Electric. Например, программа-вымогатель завершала критический для работы сервера GE Digital Proficy процесс — что может привести к остановке производства.

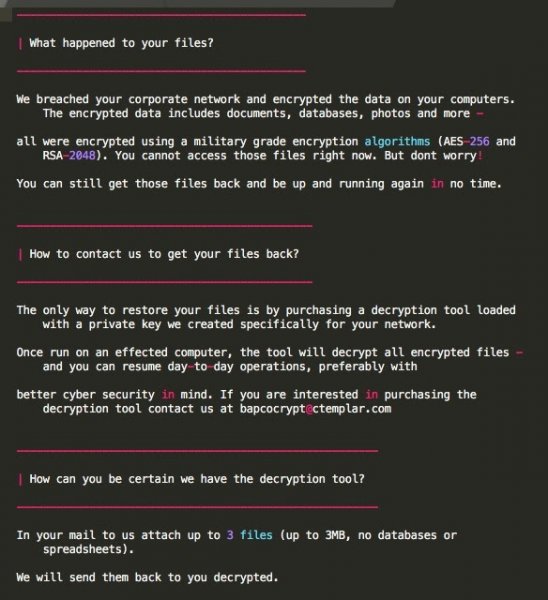
По завершении шифрования вредонос оставляет записку с инструкциями и требует связаться с операторами по почте — bapcocrypt @ ctemplar.com.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru