



Последнее обновление для Windows 7 сломало обои рабочего стола

Последнее обновление для Windows 7 сломало обои рабочего стола

Последнее обновление для Windows 7 сломало обои рабочего стола

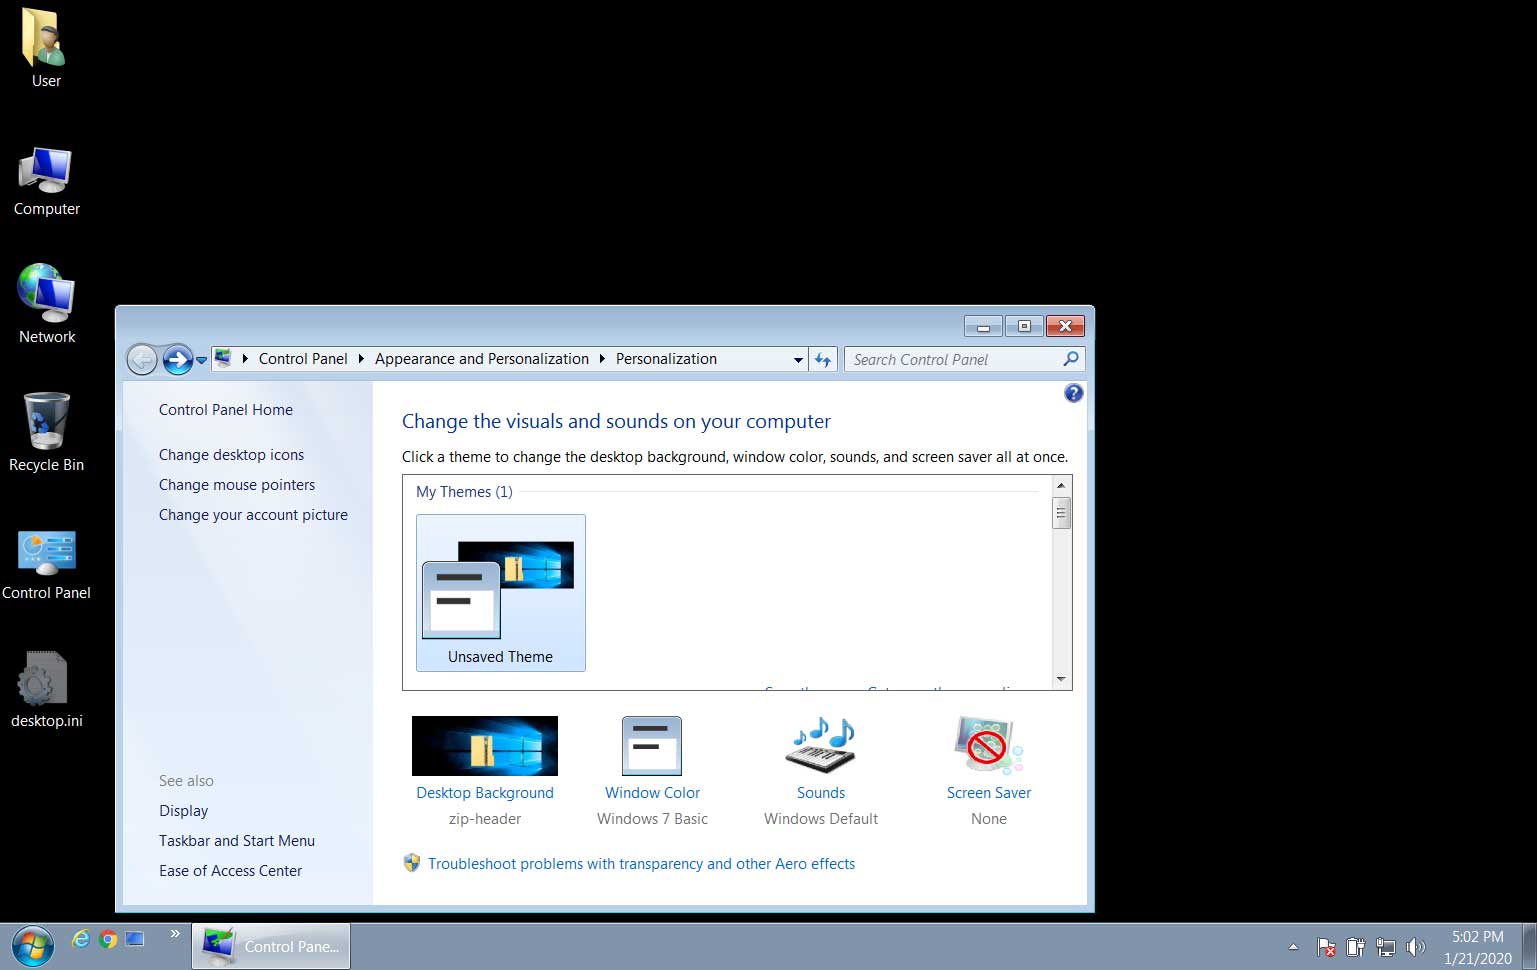
Последнее обновление, выпущенное Microsoft для устаревшей операционной системы Windows 7, вызвало ряд проблем. Прежде всего, пострадала функция установки обоев рабочего стола — вместо желаемой картинки пользователи наблюдают пустой чёрный экран.

Напомним, что 14 января срок поддержки Windows 7 подошёл к концу. Это значит, что Microsoft больше не будет выпускать никаких патчей и фиксов для этой ОС.

В последний день поддержки корпорация опубликовала обновление под идентификатором KB4534310, ставшее последним патчем безопасности для пользователей Windows 7.

Однако оказалось, что KB4534310 принесло с собой неприятный баг. Отдельные юзеры обратили внимание, что обои рабочего стола просто не отображаются — вместо них лишь чёрное пустое пространство.

Жалобы разочарованных пользователей уже появились на площадке Reddit и форумах Microsoft.

Углубившись в изучение проблемы, отдельные пользователи пришли к выводу, что чёрное пространство вместо обоев появляется из-за функции растяжения изображения. В результате, чтобы справиться с багом, можно пойти двумя путями: деинсталлировать KB4534310 (крайне не рекомендуется); снять скриншот в режиме «растяжения» до перезагрузки компьютера, а потом использовать полученное изображение в качестве обоев.

Ранее появилась информация, что российские банки, использующие устаревшую операционную систему Windows 7, находятся в зоне риска.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru