



Google выпустил Chrome с защитой от уязвимости CryptoAPI в Windows

Google выпустил Chrome с защитой от уязвимости CryptoAPI в Windows

Google выпустил Chrome с защитой от уязвимости CryptoAPI в Windows

В конце прошлой недели Google выпустил новую версию браузера Chrome под номером 79.0.3945.130. Основная задача этого релиза — защитить пользователей от уязвимости в компоненте Windows CryptoAPI (CVE-2020-0601), о которой сообщило Агентство национальной безопасности США.

Также напомним, что сама Microsoft выпустила патч для бреши в Crypt32.dll с выходом январского набора обновлений.

Эта уязвимость опасна тем, что с её помощью злоумышленник может провести атаку «Человек посередине» (man-in-the-middle) или создать фишинговые сайты. Дополнительную угрозу для пользователей представляет наличие опубликованного в Сети PoC-кода.

Взяв за основу выложенный код эксплойта, атакующий может легко создать поддельные сертификаты. На самом деле, это лишь вопрос времени — когда киберпреступники начнут использовать данную уязвимость.

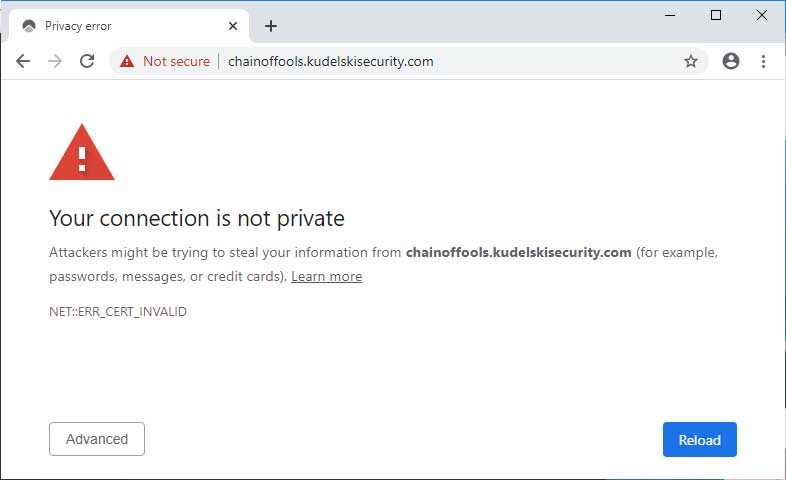
Что касается Chrome 79.0.3945.130 — в новую версию браузера добавили код, производящий дополнительную проверку легитимности сертификата сайта до того, как пользователь зайдёт на него.

Вы можете посмотреть на пример работы новой защиты Chrome, зайдя на специальный тестовый ресурс.

Специалисты отмечают, что это далеко не идеальный метод защиты, однако его будет вполне достаточно для пользователей, уже установивших обновления операционной системы.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru