



Google выпустил Chrome с защитой от уязвимости CryptoAPI в Windows

Google выпустил Chrome с защитой от уязвимости CryptoAPI в Windows

Google выпустил Chrome с защитой от уязвимости CryptoAPI в Windows

В конце прошлой недели Google выпустил новую версию браузера Chrome под номером 79.0.3945.130. Основная задача этого релиза — защитить пользователей от уязвимости в компоненте Windows CryptoAPI (CVE-2020-0601), о которой сообщило Агентство национальной безопасности США.

Также напомним, что сама Microsoft выпустила патч для бреши в Crypt32.dll с выходом январского набора обновлений.

Эта уязвимость опасна тем, что с её помощью злоумышленник может провести атаку «Человек посередине» (man-in-the-middle) или создать фишинговые сайты. Дополнительную угрозу для пользователей представляет наличие опубликованного в Сети PoC-кода.

Взяв за основу выложенный код эксплойта, атакующий может легко создать поддельные сертификаты. На самом деле, это лишь вопрос времени — когда киберпреступники начнут использовать данную уязвимость.

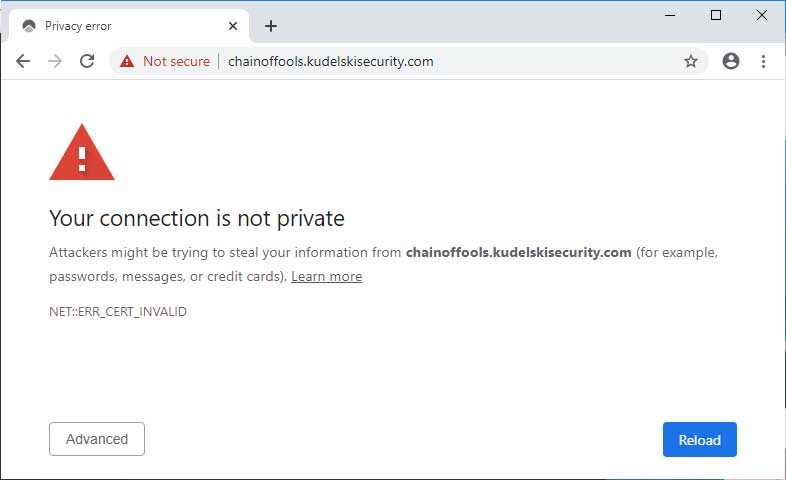
Что касается Chrome 79.0.3945.130 — в новую версию браузера добавили код, производящий дополнительную проверку легитимности сертификата сайта до того, как пользователь зайдёт на него.

Вы можете посмотреть на пример работы новой защиты Chrome, зайдя на специальный тестовый ресурс.

Специалисты отмечают, что это далеко не идеальный метод защиты, однако его будет вполне достаточно для пользователей, уже установивших обновления операционной системы.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru