



Раздача подарков от Adidas — новая мошенническая схема в WhatsApp

Раздача подарков от Adidas — новая мошенническая схема в WhatsApp

Раздача подарков от Adidas — новая мошенническая схема в WhatsApp

Кибермошенники продолжают атаковать пользователей WhatsApp, на этот раз используя в качестве приманки тему раздачи подарков в честь юбилея компании Adidas. На деле это классическая фишинговая рассылка.

На новую кампанию злоумышленников обратили внимание специалисты антивирусной компании ESET.

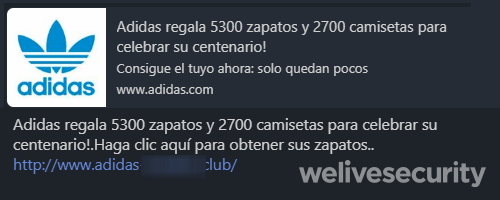
Пользователям приходят сообщения в WhatsApp, в которых утверждается, что их ждут бесплатные футболки и обувь от всемирно известного бренда Adidas. Чтобы получить подарки, придётся пройти по специальной ссылке.

Если смотреть поверхностно, письма кажутся вполне правдоподобными, однако команда ESET призывает уделять внимание деталям — именно они помогут выявить признаки фишинга.

Во-первых, сама вредоносная ссылка — легко заметить, что URL ведёт не на официальный сайт Adidas, хотя и содержит упоминание бренда. Во-вторых, мошенники почему-то используют в объявлении старый логотип компании.

Если пользователь переходит по ссылке, ему предлагают пройти опрос, после чего потребуется разослать сообщение об акции Adidas ещё 20 контактам. Так злоумышленники распространяют фишинговые письма руками пользователей.

Эксперты призывают крайне внимательно относиться к подобного рода сообщениям в мессенджере. Если чувствуете подвох, лучше проигнорировать любые «акции» и «конкурсы».

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru