



Elcomsoft: Мы можем извлечь пароли из заблокированных iPhone с iOS 13.3

Elcomsoft: Мы можем извлечь пароли из заблокированных iPhone с iOS 13.3

Elcomsoft: Мы можем извлечь пароли из заблокированных iPhone с iOS 13.3

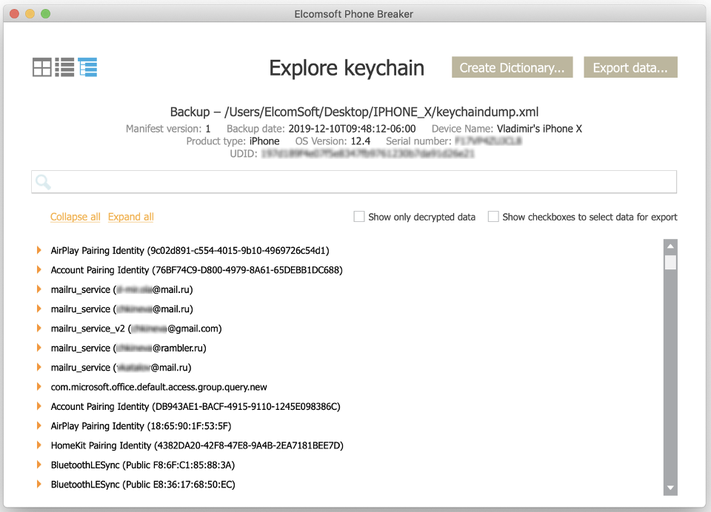
Специалисты российской компании Elcomsoft, занимающейся разработкой инструментов для компьютерной криминалистики, утверждают, что одна из их обновлённых утилит способна извлекать пароли из заблокированных iPhone.

Согласно опубликованной в блоге компании информации, метод извлечения цепочки ключей работает на версиях iOS с 12.0 по 13.3 (последняя на данный момент) включительно.

Оказалось, что эксперты Elcomsoft задействуют уязвимость checkm8, позволяющую провести джейлбрейк, известный под кодовым именем Checkra1n — о нём мы писали в ноябре.

Наиболее удивительный нюанс способа Elcomsoft заключается в возможности извлечь пароли с iPhone, находящего в состоянии «до первой разблокировки». Другими словами, когда устройство было перезагружено, заблокировано, а информация на нём зашифрована.

«Практически все хранящиеся на iPhone данные остаются зашифрованными до тех пор, пока пользователь не введёт свой пароль и не разблокирует смартфон», — объясняет команда Elcomsoft.

«Именно это "практически" и является нашим ключом к успешному извлечению информации. Отдельные "кусочки и биты" — как раз то, что мы искали. Они содержат учётные данные от аккаунтов электронной почты и некоторое число токенов».

Напомним, что ранее Elcomsoft уже подвергалась критике за разработку инструментов для извлечения данных из облачных сервисов Apple, Google и Microsoft.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru