



Антивирус MSE будут обновлять даже после прекращения поддержки Windows 7

Антивирус MSE будут обновлять даже после прекращения поддержки Windows 7

Антивирус MSE будут обновлять даже после прекращения поддержки Windows 7

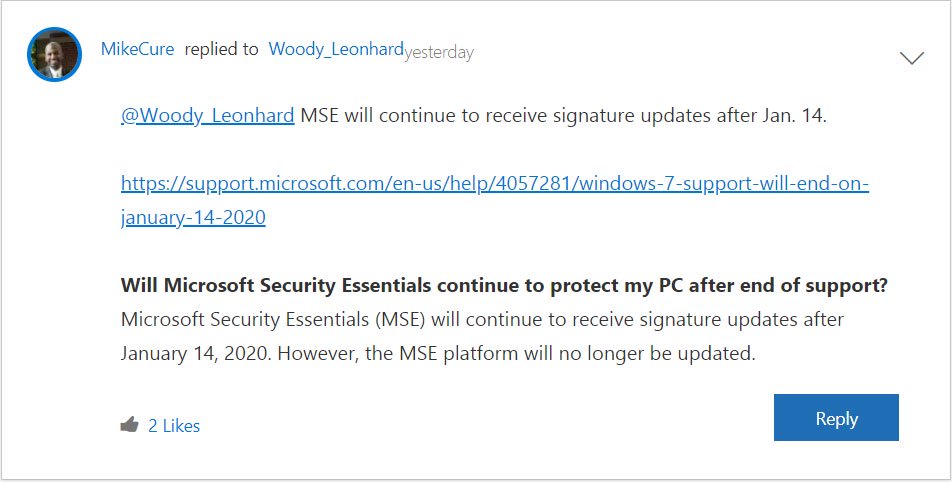
Microsoft Security Essentials (MSE) будет получать обновления и сигнатуры для новых вредоносных программ даже после прекращения срока поддержки Windows 7. Ранее Microsoft утверждала, что MSE не будет больше защищать эту версию системы.

Не желающие переходить с Windows 7 пользователи изначально расстроились, поскольку рассчитывали на MSE по части защиты от злонамеренных программ.

Некоторые даже задали соответствующие вопросы на площадке Microsoft Community Forums: действительно ли MSE не будет получать новые сигнатуры после 14 января.

Успокоил пользователей сотрудник Microsoft Майк Кьюр, заявиший, что защитное решение будет получать обновления даже после того, как срок поддержки Windows 7 прекратится.

В этом месяце сообщество специалистов, оказывающих техническую поддержку на форуме My Digital Life, нашло способ обойти установленные Microsoft ограничения на загрузку обновлений безопасности для системы Windows 7. Ранее необходимо было заплатить, чтобы продлить срок выпуска патчей, теперь же любой пользователь устаревшей ОС может воспользоваться пролонгированной поддержкой.

Также стало известно, что как только срок поддержки Windows 7 подойдёт к концу, система будет выводить на весь экран уведомления, предупреждающие пользователей об уязвимости ОС и предлагающие обновить её до актуальной Windows 10.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru