



Антивирус MSE будут обновлять даже после прекращения поддержки Windows 7

Антивирус MSE будут обновлять даже после прекращения поддержки Windows 7

Антивирус MSE будут обновлять даже после прекращения поддержки Windows 7

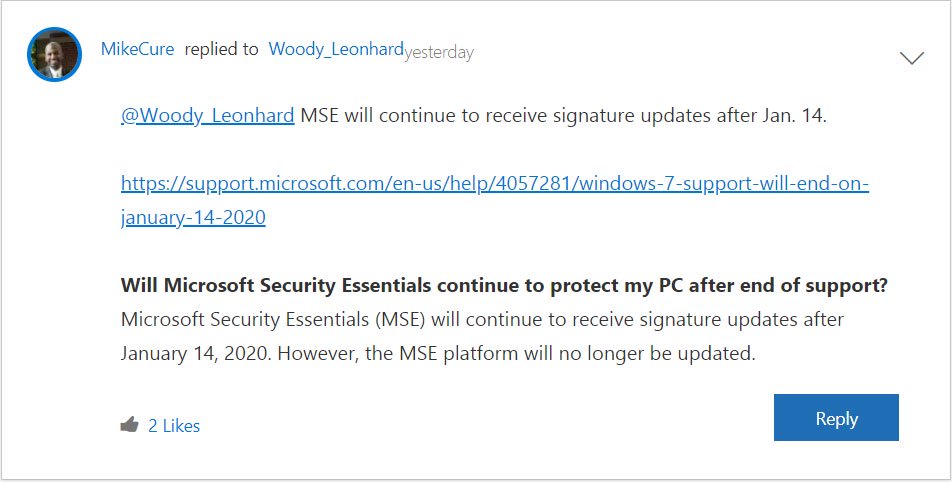
Microsoft Security Essentials (MSE) будет получать обновления и сигнатуры для новых вредоносных программ даже после прекращения срока поддержки Windows 7. Ранее Microsoft утверждала, что MSE не будет больше защищать эту версию системы.

Не желающие переходить с Windows 7 пользователи изначально расстроились, поскольку рассчитывали на MSE по части защиты от злонамеренных программ.

Некоторые даже задали соответствующие вопросы на площадке Microsoft Community Forums: действительно ли MSE не будет получать новые сигнатуры после 14 января.

Успокоил пользователей сотрудник Microsoft Майк Кьюр, заявиший, что защитное решение будет получать обновления даже после того, как срок поддержки Windows 7 прекратится.

В этом месяце сообщество специалистов, оказывающих техническую поддержку на форуме My Digital Life, нашло способ обойти установленные Microsoft ограничения на загрузку обновлений безопасности для системы Windows 7. Ранее необходимо было заплатить, чтобы продлить срок выпуска патчей, теперь же любой пользователь устаревшей ОС может воспользоваться пролонгированной поддержкой.

Также стало известно, что как только срок поддержки Windows 7 подойдёт к концу, система будет выводить на весь экран уведомления, предупреждающие пользователей об уязвимости ОС и предлагающие обновить её до актуальной Windows 10.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru