



В 2020 году выйдут два решения на базе безопасной ОС — KasperskyOS

В 2020 году выйдут два решения на базе безопасной ОС — KasperskyOS

В 2020 году выйдут два решения на базе безопасной ОС — KasperskyOS

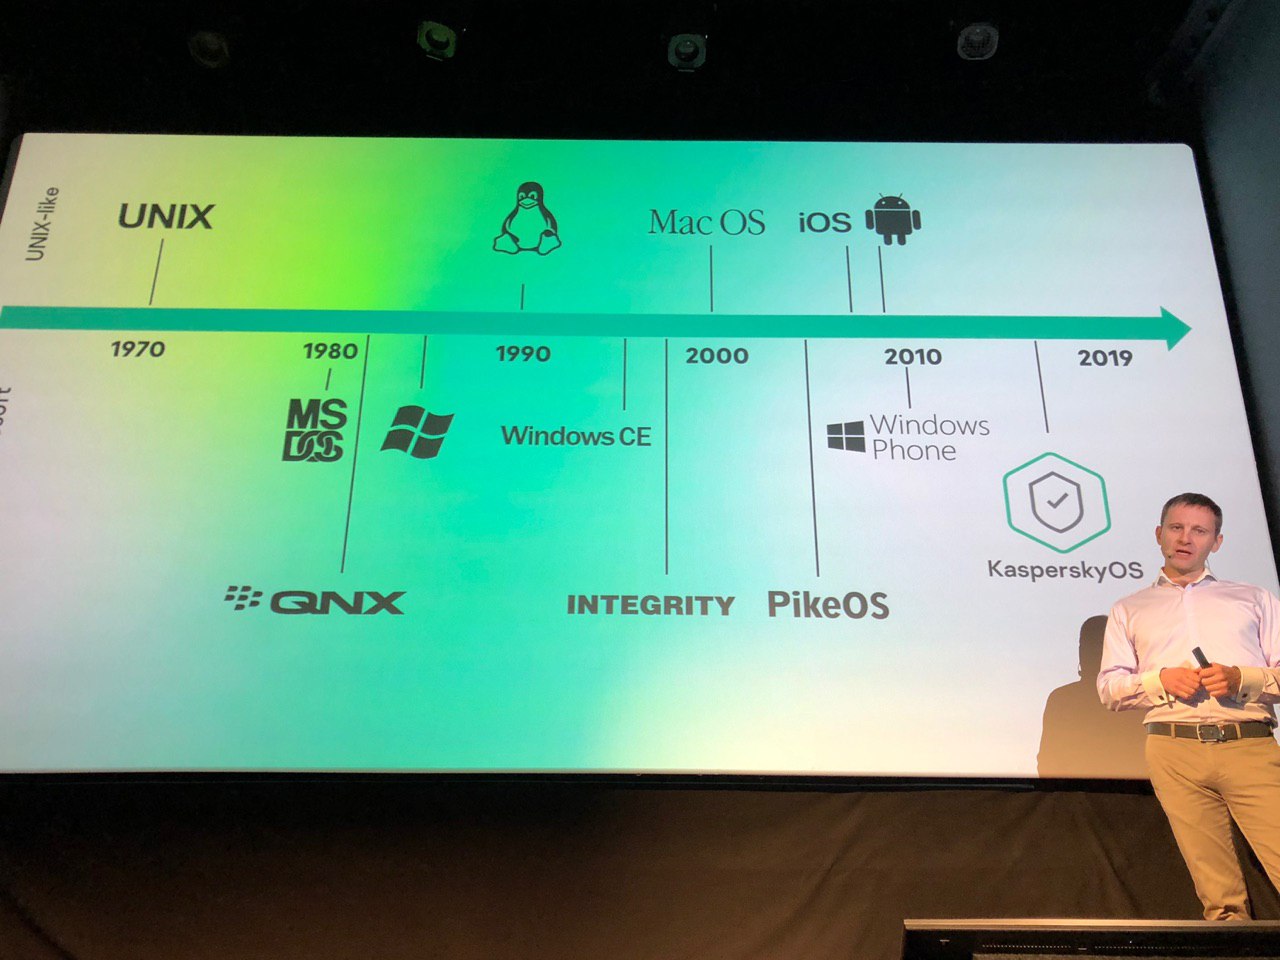
В первой половине 2020 года «Лаборатория Касперского» обещает выпустить на рынок два новых продукта, разработанных на базе операционной системы KasperskyOS. Один из продуктов, получивший имя Kaspersky IoT Secure Gateway, предназначен для защиты IoT-инфраструктуры и безопасного подключения «умных» вещей к облаку. Второй — KasperskyOS for Thin Client — создаст основу для доверенной и управляемой инфраструктуры тонких клиентов.

По словам представителей «Лаборатории Касперского», Kaspersky IoT Secure Gateway представляет собой комплексную программно-аппаратную платформу для защиты инфраструктуры IoT. К этой платформе можно подключить самые разные устройства.

Разработчики предусмотрели реализацию, при которой все модули и технологии безопасности встраивались непосредственно в прошивку шлюза. Благодаря этому удастся защитить как сам шлюз, так и устройства под ним.

Режим безопасной загрузки в Kaspersky IoT Secure Gateway способен запуститься ещё до загрузки самой операционной системы. Это позволяет проверить цифровую подпись образа прошивки: решение сверяет подлинность подписи и ключей шифрования.

Если в ходе этой проверки Kaspersky IoT Secure Gateway обнаружит какое-либо несоответствие, загрузится предыдущий образ прошивки (может ещё запуститься режим обслуживания). Именно такая реализация помогает детектировать один из самых сложных методов компрометации устройства — встраивание вредоносного кода в первый загрузочный сектор прошивки.

Помимо этого, Kaspersky IoT Secure Gateway способен анализировать сетевые протоколы, таким образом обнаруживая и идентифицируя все IoT-устройства.

Что касается KasperskyOS for Thin Client, операционной системы с прикладным программным обеспечением для тонких клиентов, — решение не позволит злоумышленникам скомпрометировать устройство, которое служит мостом между пользователем и его виртуальным рабочим столом.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru