



Эксперты: Игнорировать двухэтапную аутентификацию в Telegram опасно

Эксперты: Игнорировать двухэтапную аутентификацию в Telegram опасно

Эксперты: Игнорировать двухэтапную аутентификацию в Telegram опасно

Специалисты международной компании Group-IB предупреждают пользователей об опасности игнорирования двухэтапной аутентификации (2SV) при использовании мессенджера Telegram. В последнее время эксперты столкнулись с рядом инцидентов, в ходе которых злоумышленники получали доступ к перепискам пользователей Telegram в системах iOS и Android.

Во всех описанных Group-IB случаях причиной успешной атаки становились недостаточно грамотно настроенные функции безопасности Telegram — единственным фактором аутентификации выступали SMS-сообщения.

Строго говоря, эта проблема также касается других мессенджеров, социальных сетей и даже приложений мобильного банкинга.

За последние месяцы 2019 года отдел расследований киберпреступлений Group-IB зафиксировал несколько обращений российских предпринимателей. Все они столкнулись с несанкционированным доступом третьих лиц к своим перепискам.

Среди пострадавших были как пользователи iOS, так и Android, при этом было совершенно неважно, клиентом какого оператора связи является жертва.

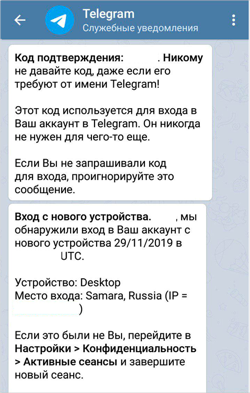
Если вы входили в аккаунт Telegram с разных устройств, вы сможете себе представить, с чем сталкивались пострадавшие. Сначала от официального сервисного канала мессенджера приходит код подтверждения для входа в учётную запись.

Сразу после этого жертва получает SMS-сообщение, также содержащее код активации. Без какого-либо взаимодействия с пользователем вход с нового устройства успешно подтверждается — об этом тоже сообщает сервисный канал.

Специалисты Group-IB уточнили, что злоумышленники использовали мобильный интернет для входа в чужой аккаунт (предположительно, через одноразовые SIM-карты). IP-адрес преступников чаще всего был в Самаре.

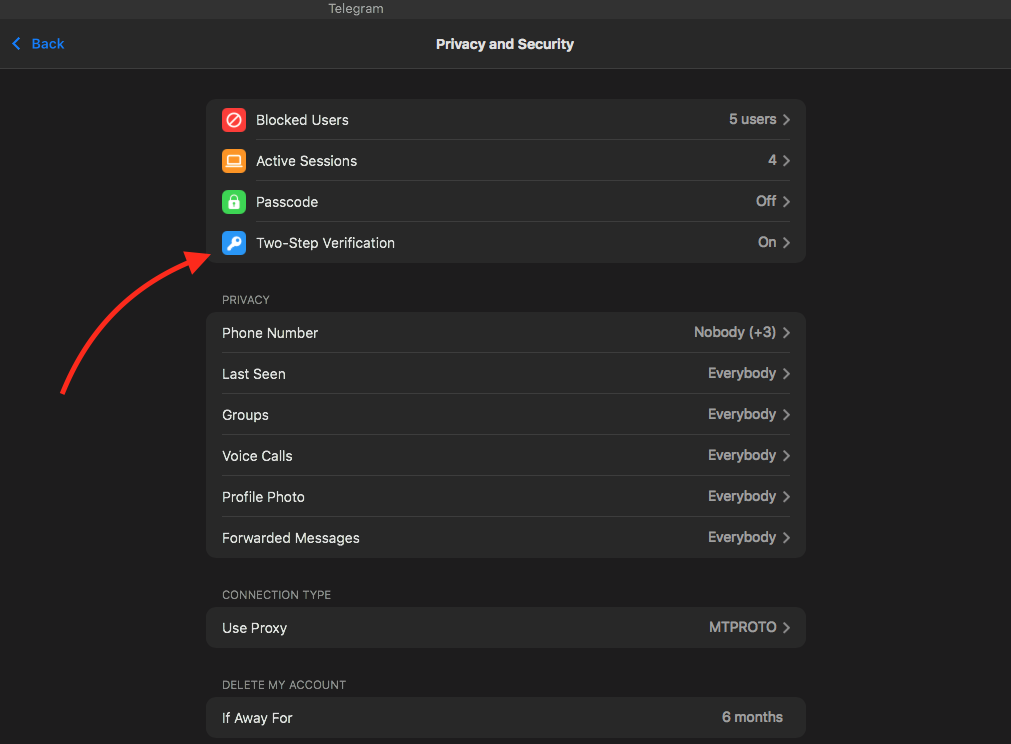
Если вы хотите надёжно защитить свой Telegram-аккаунт, рекомендуем активировать двухэтапную аутентификацию. Она находится в настройках мессенджера, в разделе «Privacy and Security».

Подпишитесь на новости

Офисные Chrome-аддоны с 2,3 млн установок собирают посещаемые URL

Офисный редактор в браузере может интересоваться не только вашим документом. Bay Area Labs связала с OffiDocs группу из 60 расширений Chrome с суммарно 2,3 млн установок. У 37 из них исследователи обнаружили отправку полных адресов посещённых страниц на серверы, связанные с компанией.

Код, примеры запросов и список расширений опубликованы в исследовании Bay Area Labs.

В группу входят редакторы документов, таблиц и PDF, инструменты работы с изображениями и другие привычные утилиты. Несколько расширений имеют отметку Featured в Chrome Web Store.

По данным исследователей, адреса страниц кодируются в шестнадцатеричный формат и передаются вместе с уникальным идентификатором пользователя. Поскольку это кодирование, восстановить исходный URL несложно.

Полный адрес может содержать поисковый запрос, ссылку для входа или параметры доступа к документу. Поэтому речь не просто о статистике популярных сайтов. Некоторые расширения также способны по ответу сервера перенаправить открытую вкладку на другую страницу.

Отдельные претензии к VPNOnline. По данным отчёта, он использует HTTP-прокси и собирает адреса по списку ключевых слов, который операторы могут менять без обновления расширения.

Кому в итоге передаются собранные данные, исследователи достоверно не установили. Но уже описанного достаточно, чтобы пересмотреть список браузерных помощников.

RSS: Новости на портале Anti-Malware.ru