



61% рекламных кампаний атаковали Windows, второе место — Chrome OS

61% рекламных кампаний атаковали Windows, второе место — Chrome OS

61% рекламных кампаний атаковали Windows, второе место — Chrome OS

Чаще всего вредоносная реклама атакует пользователей систем Windows. К такому выводу пришли исследователи из компании Devcon, занимающейся кибербезопасностью. Специалисты собрали статистические данные с помощью внутренних инструментов в период с 11 июля по 22 ноября 2019 года.

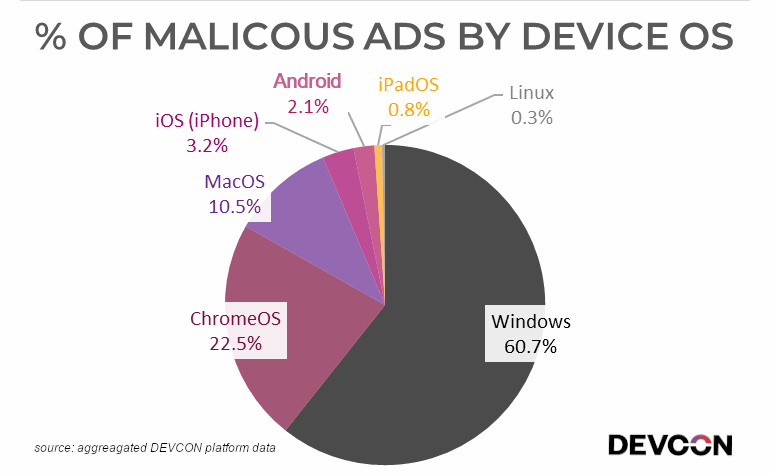
Согласно результатам исследования, 61% вредоносной рекламы был направлен на пользователей Windows.

Эта цифра включает кампании, цель которых — перенаправить жертв на злонамеренные сайты или заставить их загрузить вредонос.

По словам Devcon, это вполне ожидаемые результаты, поскольку у Windows огромная пользовательская база. То есть та же история, что и с вредоносными программами — за последние 30 лет они атакуют преимущественно ОС от Microsoft.

Из неожиданного в отчёте специалистов можно выделить Chrome OS, которая ворвалась на второе место по атакам вредоносных рекламных кампаний (22%). Система Google обошла macOS (10,5%), iOS (3,2%), Android (2,1%) и iPadOS (0,8%).

На последнем месте расположился Linux с 0,3% — эту систему рекламные кампании тревожили меньше всех.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru