



Уязвимости технологии RCS ставят пользователей смартфонов под угрозу

Уязвимости технологии RCS ставят пользователей смартфонов под угрозу

Уязвимости технологии RCS ставят пользователей смартфонов под угрозу

Новый отчёт специалистов в сфере кибербезопасности указывает на уязвимости в системе передачи коротких сообщений, известной пользователю под именем Rich Communication Services (RCS) или более коммерческим названием — SMS+. По словам экспертов, эти бреши ставят под угрозу миллионы пользователей смартфонов.

Если вы незнакомы с RCS, то эту технологию можно примитивно описать следующим образом: альтернатива iMessage для Android. На данном этапе RCS активно внедряется и уже поддерживается миллиардами устройств.

Единственный очевидный минус RCS — отсутствие родного сквозного шифрования. Однако оказалось, что технология также содержит опасные уязвимости, «позволяющие взломать большинство пользователей мобильных устройств», если верить новому отчёту исследователей из немецкой компании SRLabs.

«Во многих сетях механизм активации RCS защищён плохо, что позволяет злоумышленникам получить контроль над аккаунтами пользователей. Например, если мы говорим про Android, — отсутствует корректная валидация домена и сертификата», — пишут специалисты.

«Успешно использовав эти проблемы безопасности, атакующие могут перехватить коммуникации жертвы и манипулировать ими. По сути, киберпреступник в этом случае проводит спуфинг DNS».

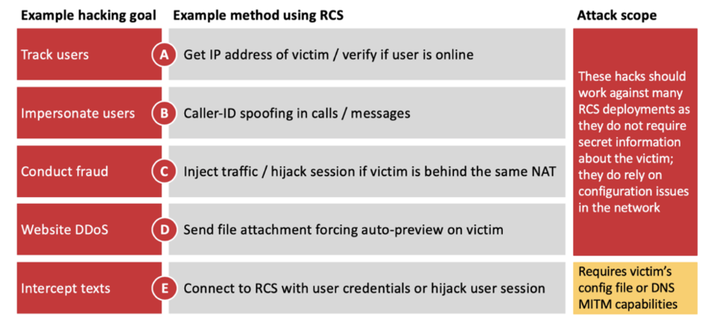
Команда SRLabs отмечает, что основное беспокойство вызывает возможность замаскироваться под звонящего — провести спуфинг идентификатора. К слову, эту же проблему считали основной в случае более привычной пользователю технологии SMS.

Помимо этого, атакующий может отследить перемещение пользователя и перехватить важные данные — например, короткие коды, используемые для аутентификации в различных сервисах.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru