



Банковский троян для Android устанавливается как SMS-приложение

Банковский троян для Android устанавливается как SMS-приложение

Банковский троян для Android устанавливается как SMS-приложение

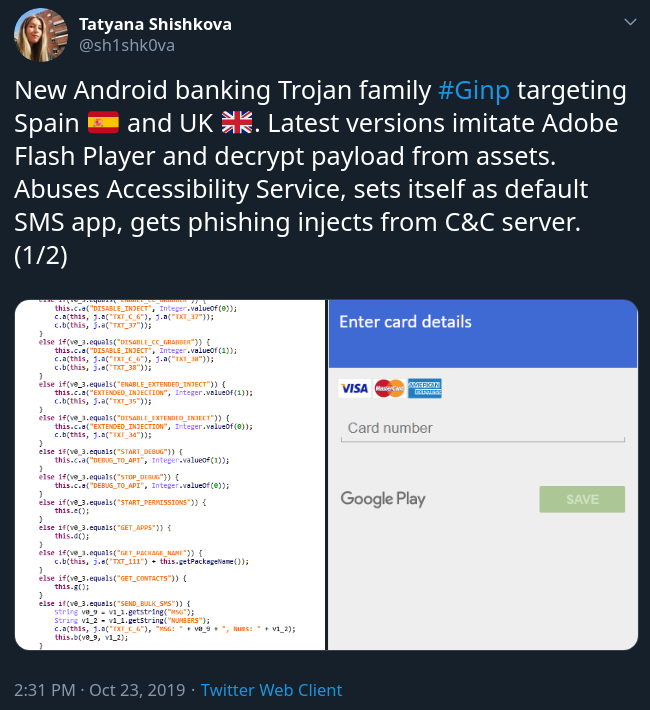
Авторы семейства мобильных банковских троянов, известного под именем Ginp, значительно усовершенствовали возможности вредоноса. Основная задача Ginp — красть учётные данные и информацию банковских карт.

История Ginp началась в начале июня, троян разрабатывали для перехвата информации, передаваемой через SMS-сообщения. Все украденные данные зловред передавал на командный сервер (C&C).

Вскоре банковский троян сместил фокус в сторону данных платёжных карт, и авторов можно понять — этот подход позволяет зарабатывать больше.

Впервые на Ginp обратили внимание в конце октября. Татьяна Шишкова, специалист по Android-вредоносам из «Лаборатории Касперского», месяц назад сообщила, что Ginp маскируется под Adobe Flash Player.

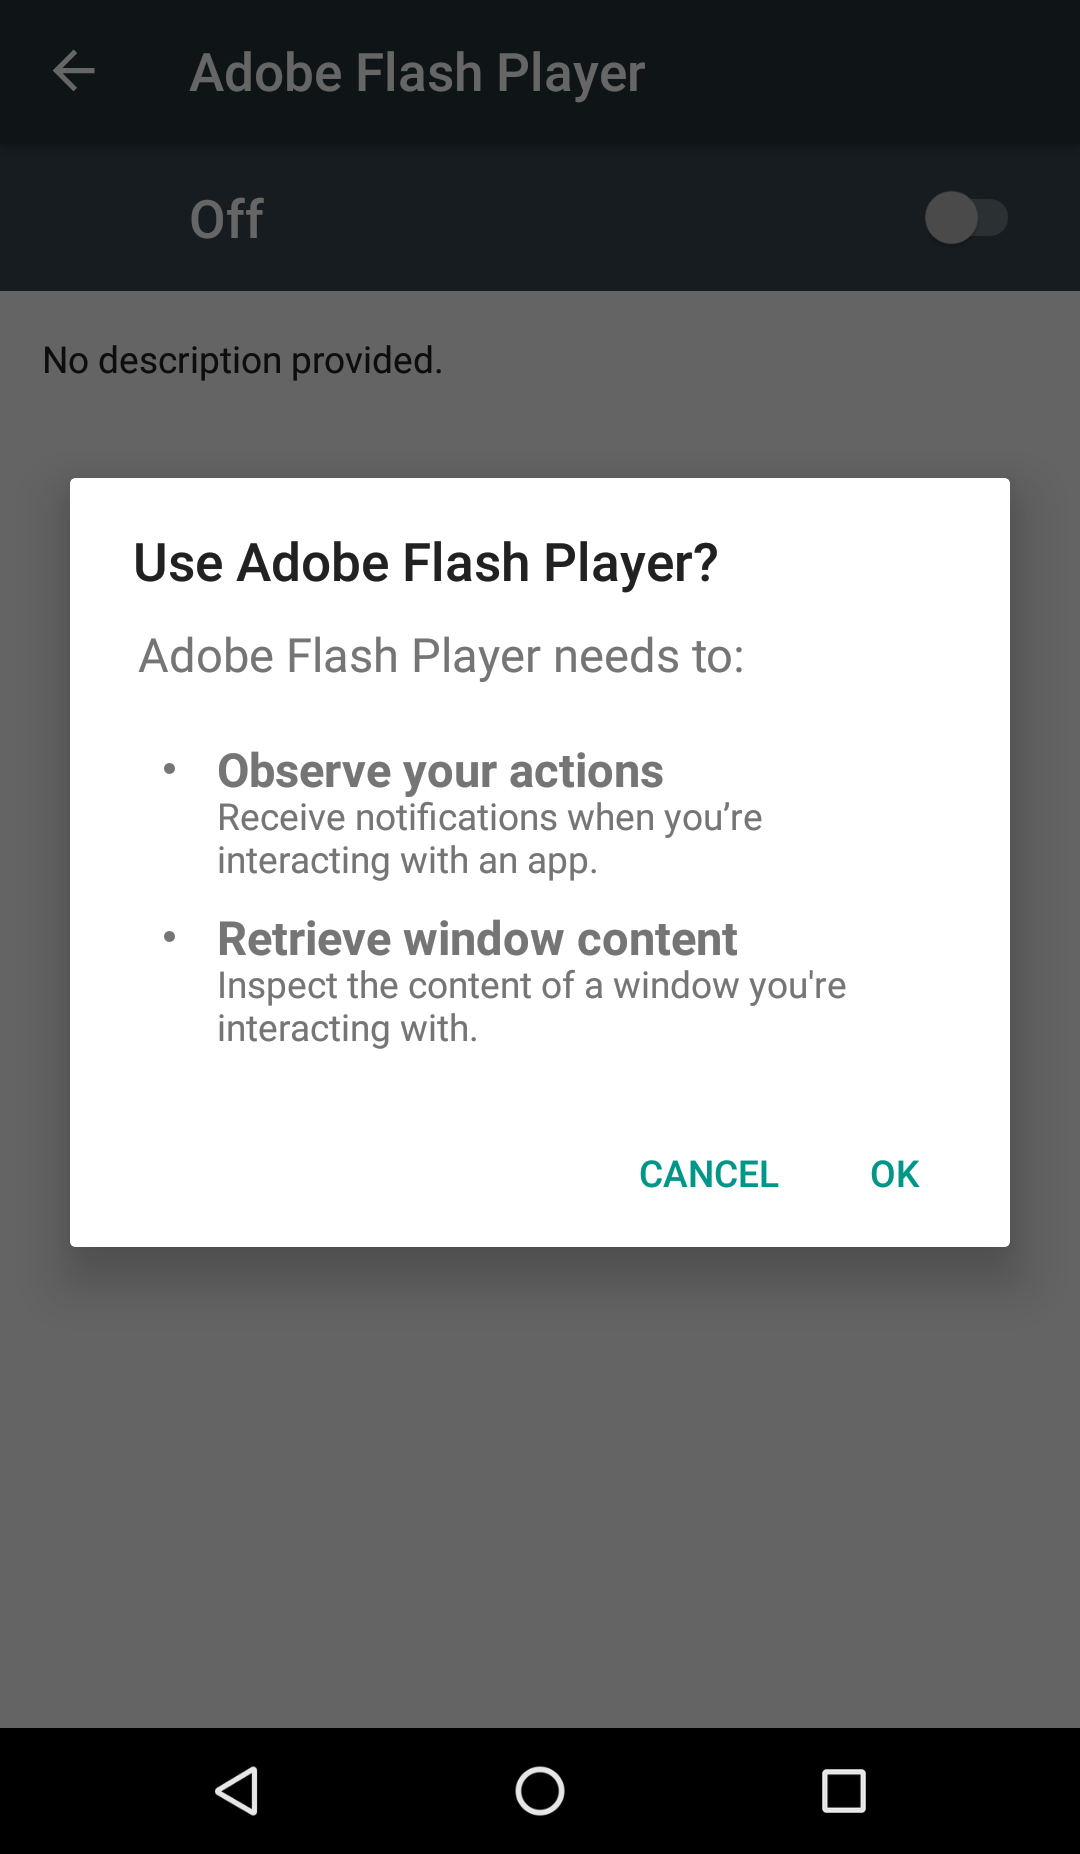
Помимо основных функций, банковский троян может стать приложением для SMS по умолчанию — с согласия пользователя Ginp может зарегистрировать себя как accessibility service (функции для людей с ограниченными возможностями).

После получения соответствующих прав в системе вредоносная программа уже может действовать без взаимодействия с жертвой. В результате у Ginp открывается возможность для отправки текстовых сообщений или совершения звонков на любые номера.

Троян также может накладывать свои окна поверх банковских приложений, перехватывая и отправляя злоумышленникам вводимые пользователем данные.

Само собой, Ginp способен получать коды двухфакторной аутентификации, которые приходят жертве в SMS-сообщениях.

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru