



Хакеры рассылают TrickBot, обвиняя жертв в сексуальном домогательстве

Хакеры рассылают TrickBot, обвиняя жертв в сексуальном домогательстве

Хакеры рассылают TrickBot, обвиняя жертв в сексуальном домогательстве

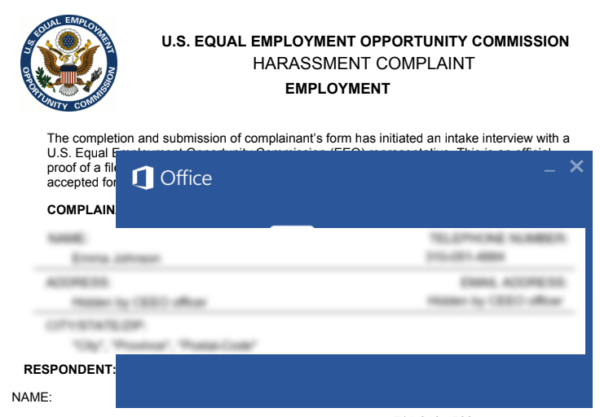
Киберпреступники начали маскировать свои атаки под уведомления от Комиссии США по соблюдению равноправия при трудоустройстве (EEOC). Благодаря обвинениям в сексуальном домогательстве злоумышленникам удаётся заразить компьютеры сотрудников компаний банковским трояном TrickBot.

EEOC является государственным регулятором, отвечающим за расследование случаев дискриминации на рабочих местах.

Занимающиеся целевым фишингом киберпреступники тщательно готовят свои письма, пытаясь придать им вид легитимных уведомлений от EEOC. Сначала собираются основные данные цели: имя, должность, телефон и название компании. Затем все это используется в фишинговом письме.

Таким образом, пришедшее жертве уведомление выглядит максимально правдоподобно. Например, как пишут эксперты MalCrawler, буквально все — от темы письма и до вложения — содержит имя потенциальной жертвы.

Атакуемого сотрудника убеждают, что против него выдвинуты обвинения в сексуальном домогательстве на рабочем месте. При этом во вложении находится файл-документ, устанавливающий в систему банковский троян TrickBot, — «Имя_жертвы – Harassment complaint letter (phone 111-222-3333)».

Однако злоумышленники оступились минимум в одном месте. В теле письма и в имени документа есть ошибка — написано «harrassment» вместо «harassment».

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru