



Microsoft устранила баг Windows, скрывающий функцию отсрочки обновлений

Microsoft устранила баг Windows, скрывающий функцию отсрочки обновлений

Microsoft устранила баг Windows, скрывающий функцию отсрочки обновлений

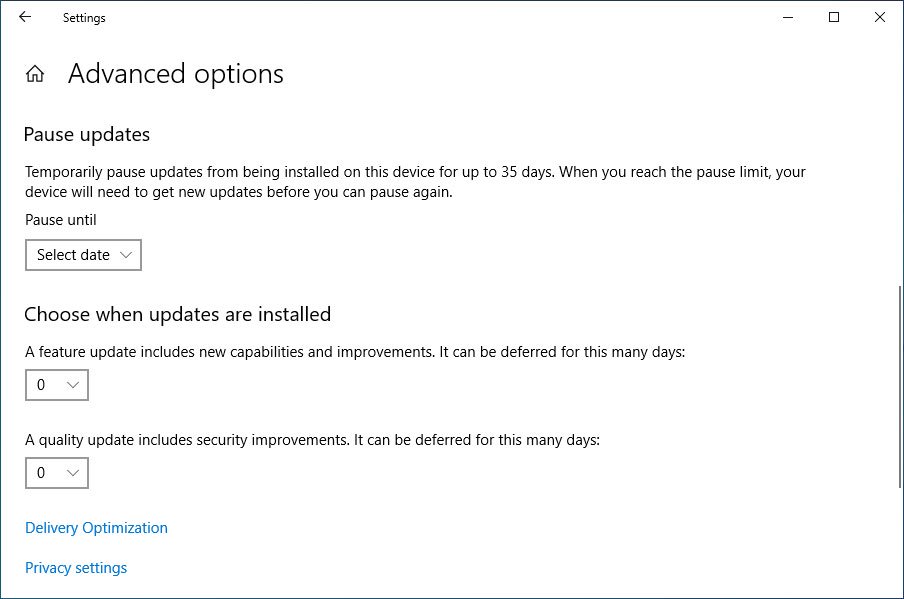
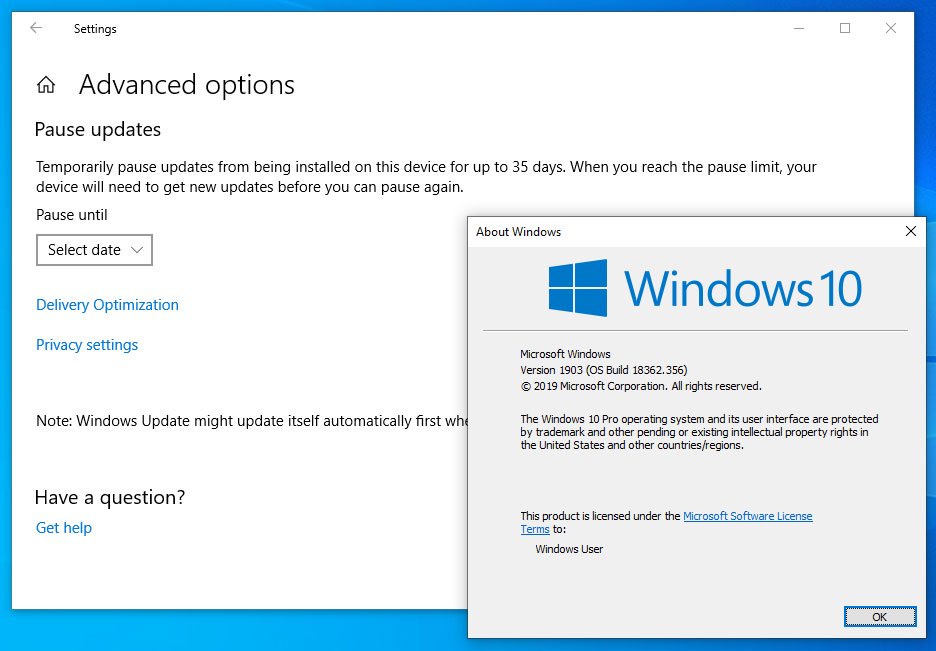
Microsoft устранила баг Windows 10 1903, благодаря которому в настройках не отображалась опция, позволяющая отложить установку обновлений Windows на более поздний срок. Ожидается, что патч выйдет сегодня.

Накопительное обновление, устраняющее вышеописанную проблему, отслеживается под номером KB4522355. Предполагается, что оно должно выйти с набором ежемесячных патчей во второй вторник ноября.

Многие знакомы с опцией отсрочки установки обновлений в Windows 10 1903. С её помощью можно отложить установку апдейтов, добавляющих новые функции, на срок до 365 дней.

Пользователи этой версии операционной системы обратили внимание на баг, из-за которого этот пункт просто пропадал из настроек.

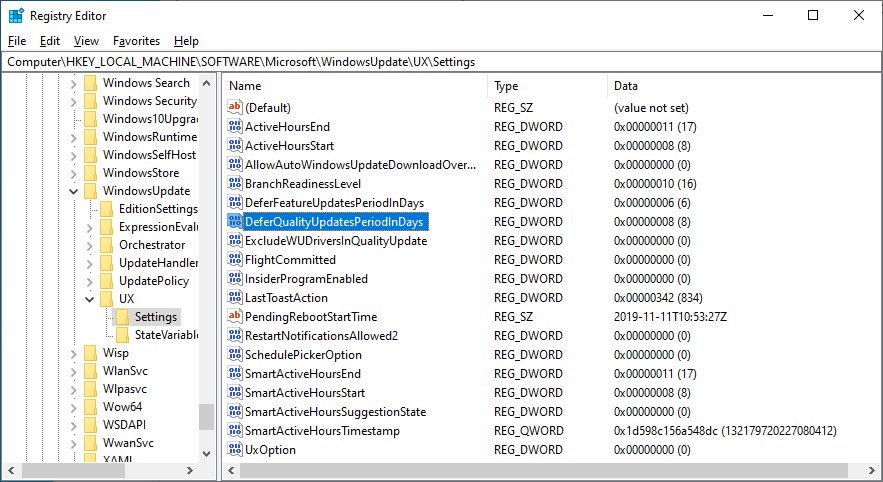
Чтобы устранить последствия бага, пользователям сейчас приходится задействовать реестр Windows: значения «DeferFeatureUpdatesPeriodInDays» и «DeferQualityUpdatesPeriodInDays» в ключе HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\WindowsUpdate\UX\Settings.

Разработчики обещают, что с выходом KB4522355 данная проблема больше не будет беспокоить пользователей. Поскольку этот апдейт, судя по всему, будет необязательным, всем затронутым юзерам надо следить, чтобы он был инсталлирован в ОС.

Также на днях был обнаружен новый баг в Windows 10 версии 1903 — некорректно отображаются иконки подключённых USB-накопителей в Проводнике. Такое поведение ОС может проявляться даже в том случае, если накопитель подключён абсолютно правильно.

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru