



Авторы вредоносов любят отсылки к Трампу и Клинтон

Авторы вредоносов любят отсылки к Трампу и Клинтон

Авторы вредоносов любят отсылки к Трампу и Клинтон

Мы часто наблюдаем, как творческие люди выражают свои политические взгляды через искусство. Авторы вредоносных программ склонны к похожим проявлениям: эксперты зафиксировали кампании злоумышленников с отсылкой к Трампу и Клинтон.

В ходе расследования спамерской операции исследователи Cisco Talos наткнулись на пейлоад Trump.exe. Отметив политический подтекст, специалисты стали искать похожие отсылки в других кибероперациях. В результате нашли сотни примеров.

«Мы составили список различных имён и событий, упоминавшихся в последнее время в заголовках, а затем начали искать в репозиториях, где хранятся вредоносные программы. В результате мы нашли упоминания имён политиков во многих вредоносах», — пишут эксперты в отчёте.

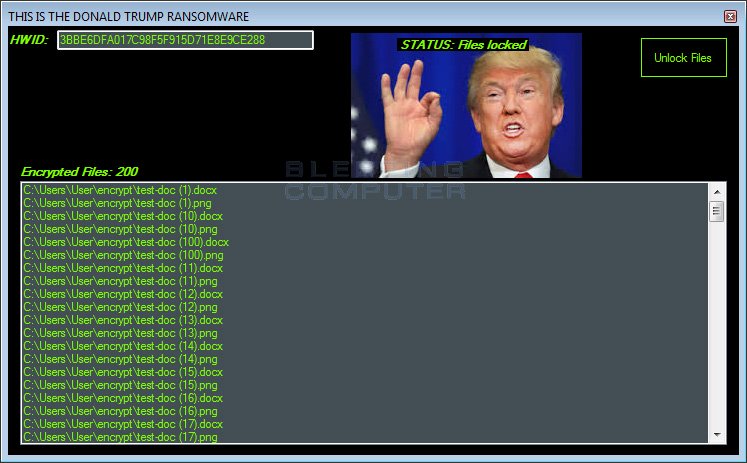
Характерным примером подобной кампании злоумышленников является распространение программы-вымогателя «Donald Trump». В этом случае авторы продемонстрировали креатив:

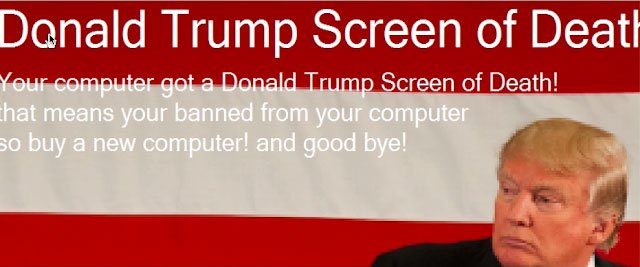
Специалисты Cisco Talos также нашли «Donald Trump Screen of Death» («Экран смерти Дональда Трампа») — блокировщик экрана, отображающий пользователю нынешнего президента США.

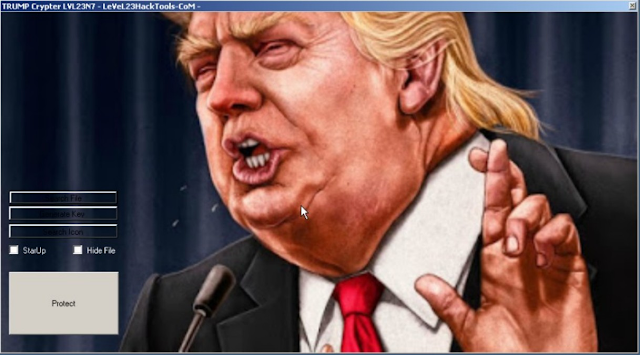
Исследователи также вышли на шифровальщик Trump Crypter, код которого был обфусцирован, чтобы избежать детектирования антивирусными средствами.

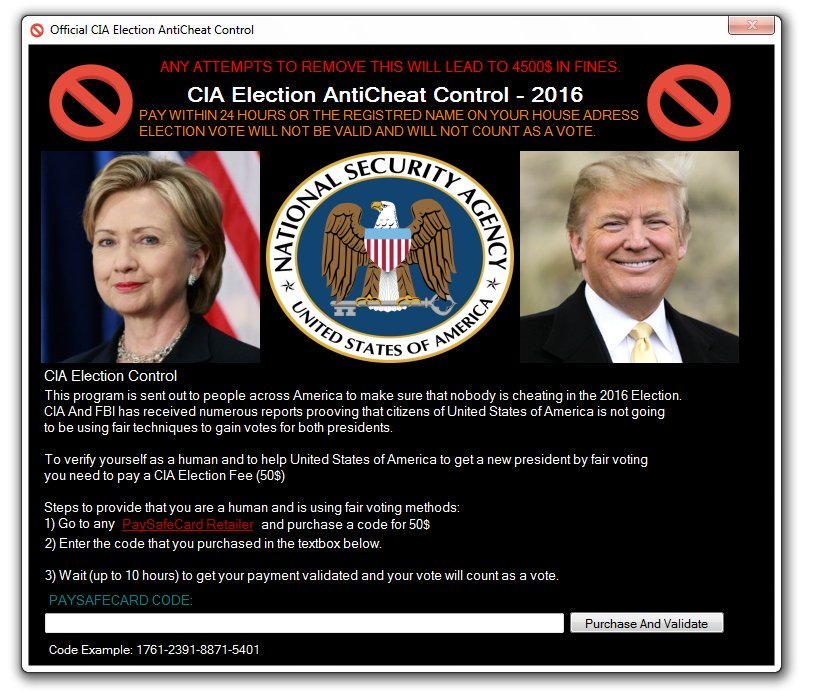
Вирусописатели не обошли вниманием и Хиллари Клинтон. Например, блокировщик экрана «CIA Election AntiCheat Control» отображал картинку, на которой присутствовала как Клинтон, так и Трамп. Авторы требовали у жертв $50.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru