



Лаборатория Касперского идентифицировала таинственную хакерскую группу

Лаборатория Касперского идентифицировала таинственную хакерскую группу

Лаборатория Касперского идентифицировала таинственную хакерскую группу

Все помнят, как в 2017 году хакерская группа Shadow Brokers опубликовала данные, принадлежащие Агентству национальной безопасности (АНБ) США. В одном из слитых файлов упоминались таинственные правительственные группировки (APT), о происхождении которых ничего не было известно. Теперь специалисты «Лаборатории Касперского» идентифицировали одну из этих хакерских групп.

Среди слитых Shadow Brokers данных был файл sigs.py, который работал как встроенный антивирусный сканер. С его помощью АНБ проверяло компьютеры на наличие вредоносных программ и присутствие других киберпреступных групп.

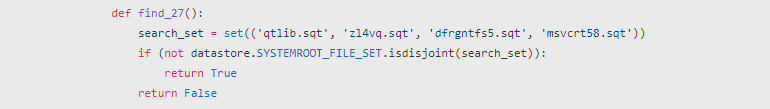
Скрипт sigs.py включал сигнатуры для детектирования 44 правительственных хакерских группировок, многие из которых были неизвестны сообществу специалистов в области кибербезопасности.

Однако команде «Лаборатории Касперского» GReAT удалось идентифицировать одну из таинственных APT-групп, которая в sigs.py проходила под сигнатурой #27.

По словам «Лаборатории Касперского», эта сигнатура вывела исследователей на файлы, принадлежащие группе «DarkUniverse». Эксперты считают, что DarkUniverse вела свою деятельность в период с 2009 по 2017 год.

После утечки, организованной Shadow Brokers, группировка неожиданно затихла.

«Прекращение деятельности этой APT-группы может быть следствием публикации данных под названием "Lost in Translation". Вторая возможная причина — атакующие просто решили переключиться на другие инструменты», — пишут специалисты «Лаборатории Касперского».

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru