



Эксперты: Не перезагружайте компьютер, столкнувшись с шифровальщиком

Эксперты: Не перезагружайте компьютер, столкнувшись с шифровальщиком

Эксперты: Не перезагружайте компьютер, столкнувшись с шифровальщиком

Эксперты в области кибербезопасности не рекомендуют пользователям перезагружать компьютер после попадания шифровальщика в систему. При определённом стечении обстоятельств это сыграет на руку вредоносной программе.

Вместо перезагрузки специалисты советуют перевести компьютер в режим сна, отключить его от сети и обратиться за помощью к профессионалам.

Полностью выключить машину тоже можно, однако режим сна предпочтительнее, так как он сохраняет копию памяти. Некоторые шифровальщики, написанные халатно, оставляют там копии ключей шифрования.

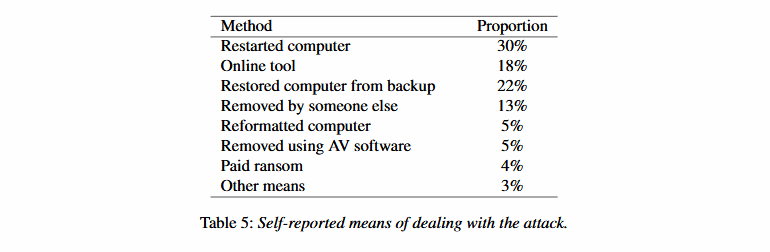
Свои рекомендации эксперты основывают на результатах недавнего исследования, в котором были опрошены 1180 взрослых американцев, ставших жертвами программ-шифровальщиков.

Практически 30% респондентов пытались избавиться от вредоносной программы путём перезагрузки компьютера.

К сожалению, современные вымогатели, шифрующие файлы жертвы, не прощают таких ошибок.

«Иногда процесс шифрования прерывается из-за отсутствия доступа к подключённым дискам или похожей проблемы. В этом случае перезагрузка компьютера лишь навредит, ибо после старта системы вредонос постарается завершить работу», — объясняет Билл Сигел, гендиректор и сооснователь Coveware.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru