



Эксперты: Не перезагружайте компьютер, столкнувшись с шифровальщиком

Эксперты: Не перезагружайте компьютер, столкнувшись с шифровальщиком

Эксперты: Не перезагружайте компьютер, столкнувшись с шифровальщиком

Эксперты в области кибербезопасности не рекомендуют пользователям перезагружать компьютер после попадания шифровальщика в систему. При определённом стечении обстоятельств это сыграет на руку вредоносной программе.

Вместо перезагрузки специалисты советуют перевести компьютер в режим сна, отключить его от сети и обратиться за помощью к профессионалам.

Полностью выключить машину тоже можно, однако режим сна предпочтительнее, так как он сохраняет копию памяти. Некоторые шифровальщики, написанные халатно, оставляют там копии ключей шифрования.

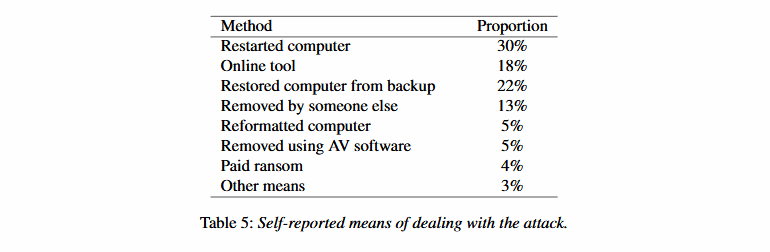
Свои рекомендации эксперты основывают на результатах недавнего исследования, в котором были опрошены 1180 взрослых американцев, ставших жертвами программ-шифровальщиков.

Практически 30% респондентов пытались избавиться от вредоносной программы путём перезагрузки компьютера.

К сожалению, современные вымогатели, шифрующие файлы жертвы, не прощают таких ошибок.

«Иногда процесс шифрования прерывается из-за отсутствия доступа к подключённым дискам или похожей проблемы. В этом случае перезагрузка компьютера лишь навредит, ибо после старта системы вредонос постарается завершить работу», — объясняет Билл Сигел, гендиректор и сооснователь Coveware.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru