



Google Chrome 78 сможет получать коды верификации из SMS-сообщений

Google Chrome 78 сможет получать коды верификации из SMS-сообщений

Google Chrome 78 сможет получать коды верификации из SMS-сообщений

На сегодняшний день многие приложения и сервисы требуют подтвердить номер телефона пользователя с помощью кода в SMS-сообщении. Чаще всего в ходе этой процедуры приходится выходить из приложения, искать в сообщениях код и возвращаться обратно — неудобно. Однако разработчики браузера Google Chrome решили упростить людям жизнь.

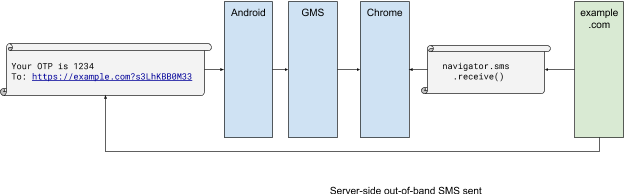
Для этого был добавлен специальный API, работающий по схожему с реализованным в Android-приложениях принципу. Идея заключается в следующем: когда сайт отправляет код верификации в SMS-сообщении, Chrome ждёт его и автоматически подставляет в требуемое поле.

У самого сайта не будет доступа к вашим сообщениям, только к самому короткому коду, отправленному непосредственно ресурсом.

Помимо этого, разработчики предусмотрели и другие меры предосторожности, которые не позволят стороннему сайту прочитать текст ваших SMS-сообщений.

Также сотрудники Google поработали над ещё одним API — Native File System. Его задача — предоставить веб-страницам доступ к файловой системе компьютера или смартфона.

Поскольку таким образом можно загружать не только один файл, но и набор файлов и даже целую директорию, эти возможности будут крайне полезны для различных онлайн-редакторов кода. Google Docs, например, сможет редактировать файлы Word прямо на вашем компьютере, их не нужно будет загружать и конвертировать.

Подпишитесь на новости

Власти предложили регистрировать адреса установки умных устройств с симками

Умным счётчикам, сигнализациям и камерам с мобильной связью готовят более строгий учёт. Власти предлагают вносить в ЕСИА номера их сим-карт, адреса владельцев или места установки, а также сведения для идентификации оборудования. Техническая сим-карта должна работать там, где заявлено, а не внезапно превращаться в инструмент мошеннического обзвона.

Меры предусмотрены законопроектом «Антифрод 3.0». Как пояснили Минцифры «Известиям», речь идёт об устройствах межмашинного взаимодействия — M2M, подключённых к мобильным сетям и используемых юрлицами и ИП.

Среди них, например, счётчики, платёжные терминалы и другое оборудование. Операторы должны будут проверять достоверность сведений, а точный состав данных и порядок регистрации определит правительство.

Логика ведомства понятна: номера, оформленные для оборудования, не должны использоваться для незаконных рассылок и звонков. Для актуализации сведений планируют предусмотреть переходный период.

Но на практике начинается квест. По словам представителя Т2 Дарьи Колесниковой, производители часто оформляют встроенные сим-карты на себя. Когда гаджет продают человеку, компания ещё не знает, где он будет установлен.

Бизнесу с тысячами датчиков и терминалов придётся организовать массовый учёт. А сама запись в ЕСИА, как отмечает эксперт НТИ Андрей Приемыхов, мошеннический звонок не остановит и гаджет от взлома не защитит: регистрационные данные нужно сопоставлять с реальным использованием номера.

Пока это законопроект. Массовой регистрации всех домашних гаджетов он не предусматривает, ключевой вопрос здесь в корпоративных сим-картах и оборудовании с мобильной связью.

RSS: Новости на портале Anti-Malware.ru