



На следующем Pwn2Own этичные хакеры попробуют взломать АСУ ТП

На следующем Pwn2Own этичные хакеры попробуют взломать АСУ ТП

На следующем Pwn2Own этичные хакеры попробуют взломать АСУ ТП

Взлом промышленного оборудования станет основной темой следующего мероприятия Pwn2Own. Напомним, что Pwn2Own — наиболее популярный конкурс, на котором свои силы пробуют хакеры со всего мира.

Это первый раз, когда исследователи в области кибербезопасности получат возможность взломать программное обеспечение и протоколы, используемые в АСУ ТП.

На протяжении более 12 лет задачи Pwn2Own были сосредоточены вокруг поиска способов взлома браузеров и операционных систем. Этичные хакеры зарабатывали на конкурсе деньги, а также приобретали определённую репутацию в среде кибербезопасности.

За последние годы организаторы мероприятия предлагали исследователям проникнуть в системы автомобилей Tesla или взломать устройства Facebook Portal.

Однако следующий Pwn2Own будет сосредоточен исключительно на АСУ ТП и соответствующем программном обеспечении. Конкурс пройдёт в Саут-бич, Майями, с 21 по 23 января 2020 года.

Участники смогут выбрать, какое именно оборудование они будут пытаться взломать. Предлагаются следующие варианты:

  • Командный сервер.
  • Сервер OPC Unified Architecture.
  • DNP3-шлюз.
  • Рабочую станцию HMI.
  • Софт инженерной рабочей станции.

Найденные исследователями уязвимости должны быть новыми. По завершении мероприятия этичные хакеры, взломавшие наибольшее количество устройств, получат вознаграждение.

Все обнаруженные проблемы безопасности в срочном порядке будут переданы вендорам, чтобы последние максимально быстро выпустили патчи.

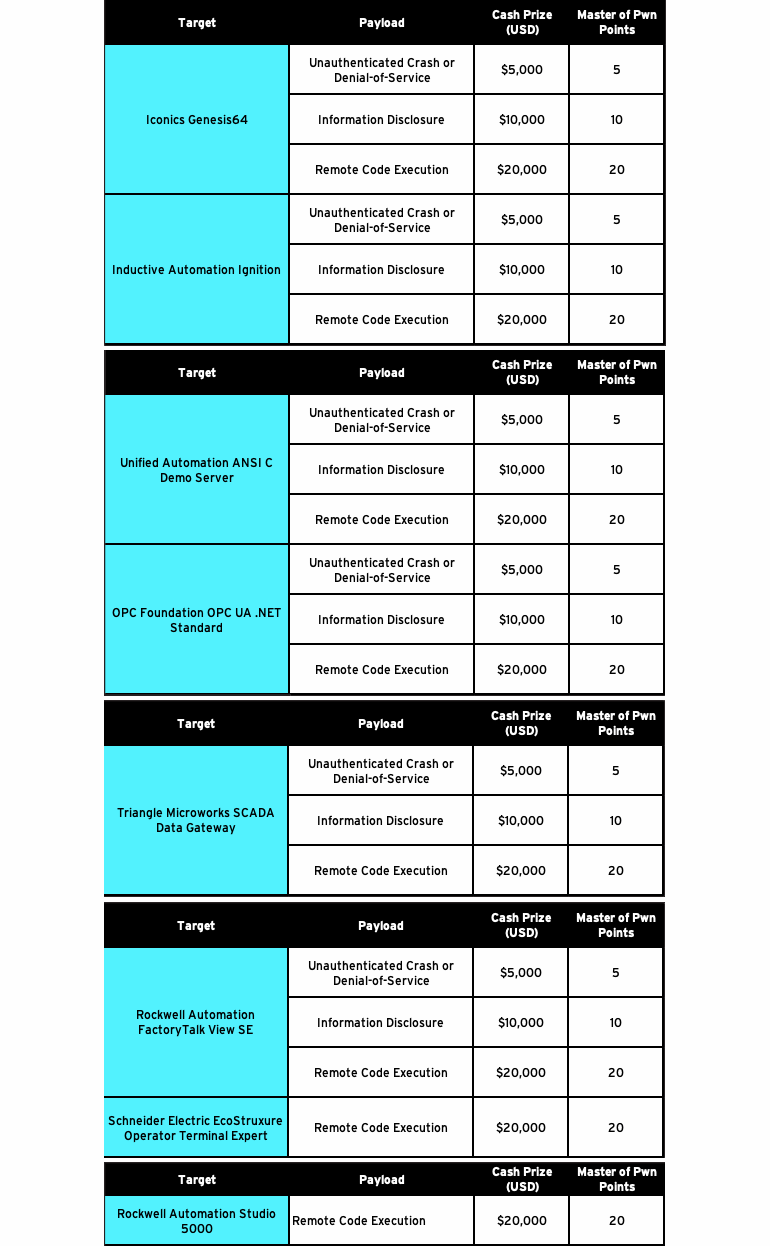
Ниже приводим суммы возможного вознаграждение вместе с соответствующим типом найденной уязвимости.

Партийный наблюдатель попытался заразить систему ДЭГ, заявила Памфилова

Представитель одной из российских парламентских партий якобы попытался внедрить вредоносную программу в систему наблюдения за дистанционным электронным голосованием в Москве. Об этом заявила председатель ЦИК Элла Памфилова.

По её словам, человек сознательно ввёл зловред в систему и пытался остановить её работу. Как передаёт ТАСС, нарушителем оказался наблюдатель за московским ДЭГ и представитель системной партии.

Название партии и имя предполагаемого автора цифровой диверсии Памфилова раскрывать не стала. Известно лишь, что он представлял одну из партий, официально участвующих в российской политической системе.

Технические подробности инцидента также не приводятся. Не сообщается, какую именно вредоносную программу пытались запустить, каким способом её внесли в систему, сработала ли защита автоматически и повлияла ли попытка на доступность ДЭГ. Публичной информации о возбуждении дела или других мерах в отношении наблюдателя на момент заявления также не было.

Инцидент произошёл во время трёхдневного голосования на выборах депутатов Госдумы девятого созыва и других совмещённых кампаний, завершившегося 20 сентября.

По данным ЦИК, избирательная инфраструктура в этот период подвергалась масштабным кибератакам, в том числе более чем тысяче волн DDoS-воздействия. Отдельной целью становилась система дистанционного электронного голосования.

Само собой, без имени, партийной принадлежности и технического разбора инцидента общественности пока предлагают поверить чиновникам на слово.

RSS: Новости на портале Anti-Malware.ru