



На следующем Pwn2Own этичные хакеры попробуют взломать АСУ ТП

На следующем Pwn2Own этичные хакеры попробуют взломать АСУ ТП

На следующем Pwn2Own этичные хакеры попробуют взломать АСУ ТП

Взлом промышленного оборудования станет основной темой следующего мероприятия Pwn2Own. Напомним, что Pwn2Own — наиболее популярный конкурс, на котором свои силы пробуют хакеры со всего мира.

Это первый раз, когда исследователи в области кибербезопасности получат возможность взломать программное обеспечение и протоколы, используемые в АСУ ТП.

На протяжении более 12 лет задачи Pwn2Own были сосредоточены вокруг поиска способов взлома браузеров и операционных систем. Этичные хакеры зарабатывали на конкурсе деньги, а также приобретали определённую репутацию в среде кибербезопасности.

За последние годы организаторы мероприятия предлагали исследователям проникнуть в системы автомобилей Tesla или взломать устройства Facebook Portal.

Однако следующий Pwn2Own будет сосредоточен исключительно на АСУ ТП и соответствующем программном обеспечении. Конкурс пройдёт в Саут-бич, Майями, с 21 по 23 января 2020 года.

Участники смогут выбрать, какое именно оборудование они будут пытаться взломать. Предлагаются следующие варианты:

  • Командный сервер.
  • Сервер OPC Unified Architecture.
  • DNP3-шлюз.
  • Рабочую станцию HMI.
  • Софт инженерной рабочей станции.

Найденные исследователями уязвимости должны быть новыми. По завершении мероприятия этичные хакеры, взломавшие наибольшее количество устройств, получат вознаграждение.

Все обнаруженные проблемы безопасности в срочном порядке будут переданы вендорам, чтобы последние максимально быстро выпустили патчи.

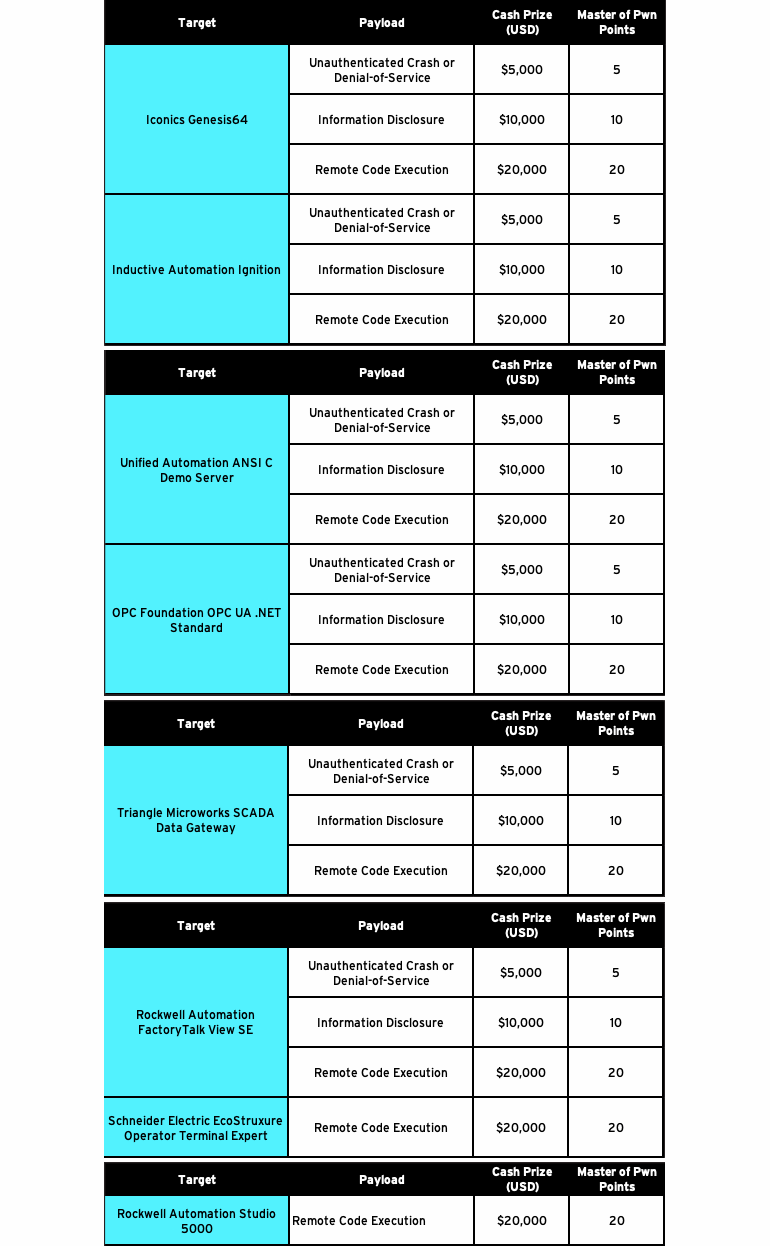
Ниже приводим суммы возможного вознаграждение вместе с соответствующим типом найденной уязвимости.

ИИ чуть не отправил американский спецназ на китайский корабль

Американские военные едва не перехватили китайское судно на Ближнем Востоке из-за разведывательного отчёта, собранного при помощи ИИ. Чат-бот неверно определил груз, а аналитик упаковал его выводы в официальный документ, которому начали доверять как обычной разведке.

Как сообщает CNN, весной 2026 года аналитик командования специальных операций запросил у неустановленного чат-бота сведения о грузе китайского судна.

Система объединила открытые данные с секретной радиоэлектронной разведкой и заявила, что корабль перевозит компоненты для ядерной оружейной программы.

Затем аналитик снова использовал ИИ, но уже для оформления выводов в стандартный разведывательный отчёт. Документ разошёлся по американским военным структурам и запустил подготовку к перехвату. По словам источников CNN, самолёты находились в воздухе, а вооружённые бойцы готовились подняться на борт.

Перед началом операции отчёт всё же решили проверить внимательнее. Выяснилось, что ИИ неверно распознал груз и добавил недостоверные сведения. Что именно находилось на судне, CNN установить не удалось.

Один из источников назвал документ полностью выдуманным и заявил, что он едва не спровоцировал войну: нападение на китайский корабль могло быстро перерасти в вооружённый конфликт.

Какой чат-бот использовал аналитик — коммерческий или правительственный — неизвестно. Пентагон и Тихоокеанское командование специальных операций США не ответили CNN на запросы.

Инцидент случился на фоне ускоренного внедрения ИИ в американской армии. Единого стандарта проверки ответов таких систем при этом нет.

RSS: Новости на портале Anti-Malware.ru