



Банки блокируют свои мобильные приложения для Samsung Galaxy S10

Банки блокируют свои мобильные приложения для Samsung Galaxy S10

Банки блокируют свои мобильные приложения для Samsung Galaxy S10

По меньшей мере три банка в Великобритании приняли решение временно ограничить действие своих мобильных банковских услуг для пользователей Samsung Galaxy S10. Само собой, этому поспособствовали сообщения о проблеме безопасности, связанной со сканером отпечатка пальца.

Поскольку подобный способ аутентификации используется в подавляющем большинстве банковских мобильных приложений, кредитные организации, безусловно, должны быть уверены в том, что счета их клиентов надёжно защищены.

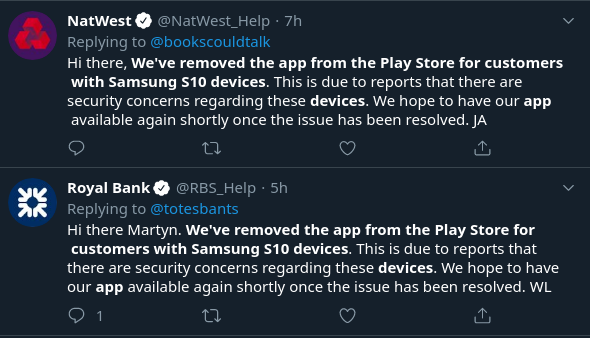
Национальный банк Вестминстера и Королевский банк Шотландии заблокировали свои мобильные приложения в официальном магазине Google Play Store для пользователей Samsung Galaxy S10.

Естественно, пользователи начали задавать вопросы относительно недоступности программ, на что кредитные организации ответили: все из-за уязвимости сканера отпечатка пальца.

Лёгкий способ обхода биометрической аутентификации в Samsung Galaxy S10 обеспокоил не только британские банки. Участники площадки Reddit, один из которых проживает в Израиле, также сообщили, что их кредитные организации отключили аутентификацию с помощью отпечатка пальца.

Ранее Samsung подтвердил наличие проблемы безопасности в инновационном сканере отпечатка пальца, встроенном в дисплей смартфона Galaxy S10. Брешь настолько серьёзна, что любой палец может разблокировать устройство.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru