



Приложение для автомобилей Mercedes-Benz раскрывало данные пользователей

Приложение для автомобилей Mercedes-Benz раскрывало данные пользователей

Приложение для автомобилей Mercedes-Benz раскрывало данные пользователей

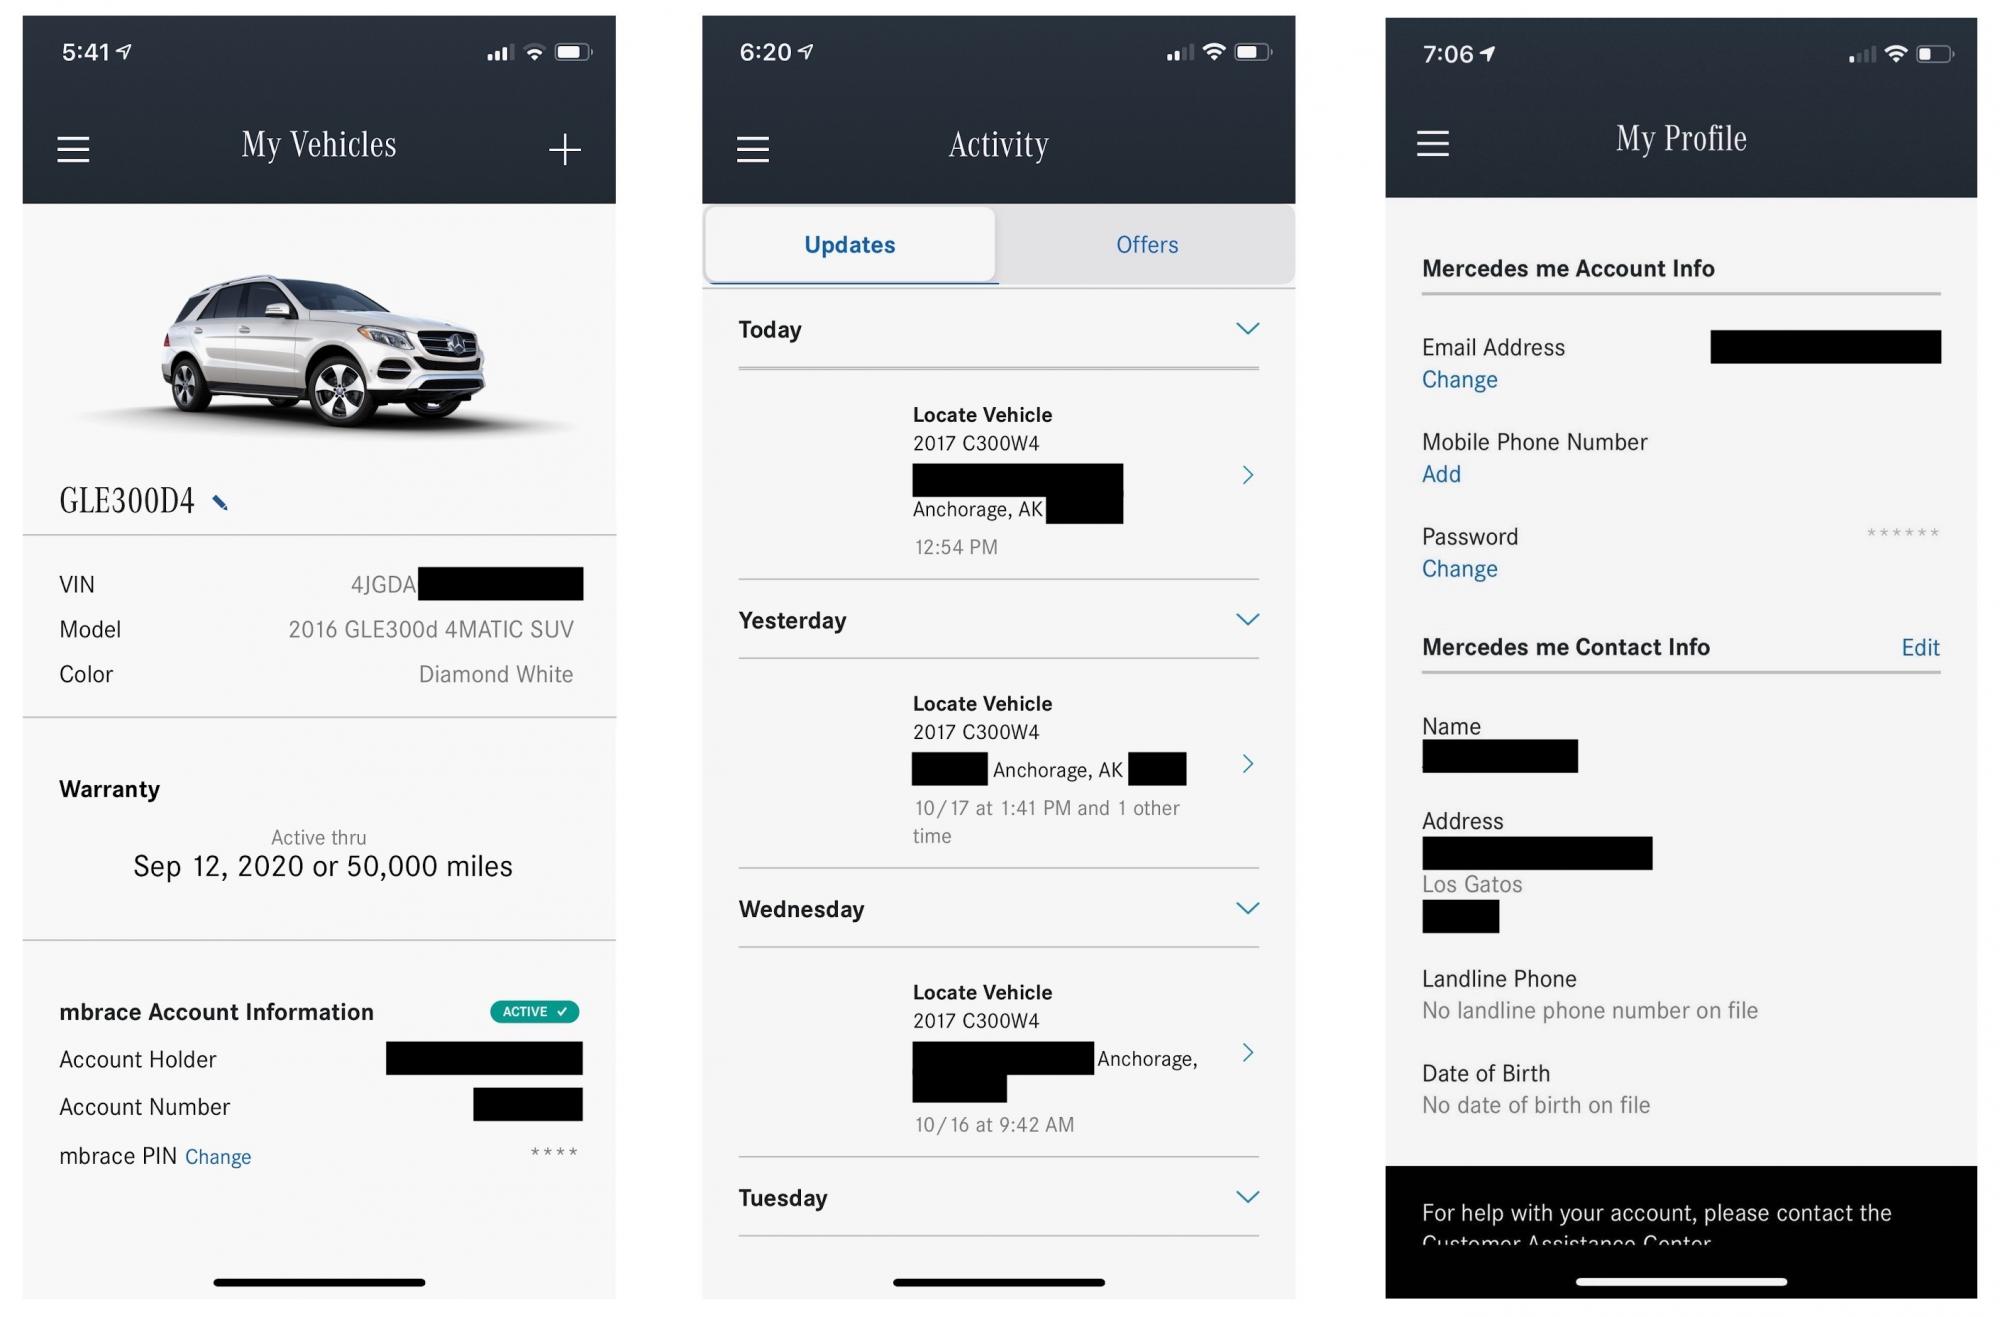
Владельцы машин Mercedes-Benz утверждают, что приложение, используемое для удалённой разблокировки, запуска двигателя и определения местоположения автомобиля, сливало данные аккаунтов и транспортных средств, принадлежащих другим людям.

Два автолюбителя, столкнувшиеся с этой ситуацией, заявили, что приложение для подключённых машин производителя Mercedes-Benz отображало информацию других людей. В результате они смогли просмотреть имена, недавнюю активность, телефонные номера и другие данные владельцев автомашин.

Подобные приложения стараются разрабатывать все известные производители автомобилей. Они подключаются к машине и позволяют владельцам находить её, а также удалённо блокировать и разблокировать транспортное средство. Помимо этого, можно глушить или запускать двигатель с помощью этих программ.

Само собой, процесс разработки и факт подключения автомобиля к Сети создаёт определённые риски безопасности. В прошлом уязвимости позволяли удалённо взламывать машины или отслеживать их перемещение.

В случае последней проблемы с автомобилями Mercedes пользователи столкнулись с непреднамеренным раскрытием данных владельцев автомобилей. Двое жителей Сиэтла рассказали, что их приложение выдавало информацию учётных записей, принадлежащих совершенно другим людям.

Отслеживать местоположение незнакомых пользователей в реальном времени программа не позволяла, однако можно было ознакомиться с последними действиями людей: где они были недавно, какие места посещали.

Автолюбители связались с представителями Mercedes-Benz, которые посоветовали удалить приложение до тех пор, пока разработчики не выпустят обновлённую версию.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru