



Microsoft устранила баг повышения прав в Windows 10 Update Assistant

Microsoft устранила баг повышения прав в Windows 10 Update Assistant

Microsoft устранила баг повышения прав в Windows 10 Update Assistant

Microsoft выпустила новую версию Windows 10 Update Assistant, чтобы устранить уязвимость, приводящую к локальному повышению прав. Однако для установки патча сначала придётся деинсталлировать программу, а потом скачать последнюю версию.

Windows 10 Update Assistant представляет собой программу, задача которой — помогать пользователям скачивать последние версии Windows 10 и обновлять операционную систему.

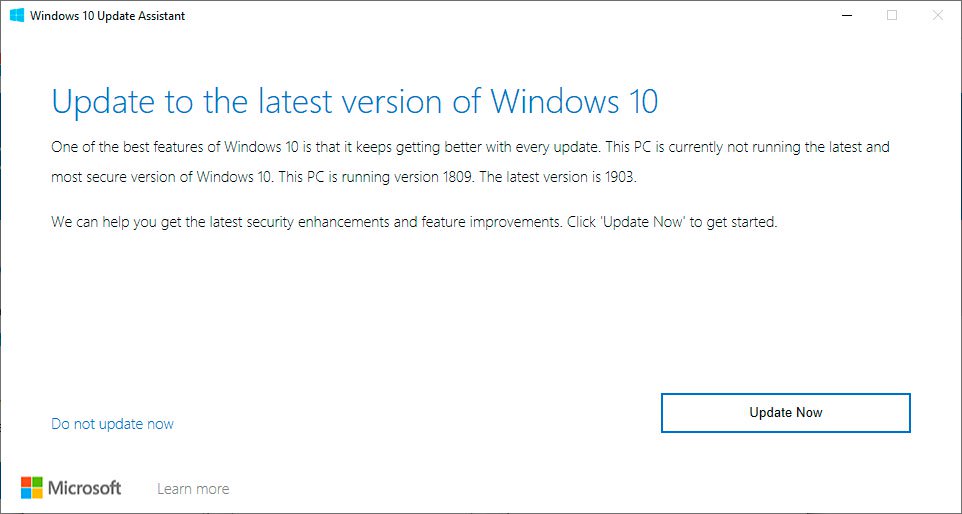
На старых версиях Windows работу Update Assistant легко заметить — программа с разными интервалами демонстрирует уведомление, предлагающее вам уставить последнее обновление Windows 10.

В предыдущих релизах Windows 10 Update Assistant для версии 1903 была найдена уязвимость, которую атакующие могут использовать для повышения прав и выполнения команд.

Проблема безопасности на сегодняшний день известна под идентификатором CVE-2019-1378. Обнаружил её эксперт в области кибербезопасности Джимми Бейн.

Грамотно используя брешь, злоумышленник может запустить программу с самыми высокими привилегиями в системе — SYSTEM. В результате атакующий может выполнить любое желаемое действие в Windows.

Повышение прав достигается путём перехвата компонента процесса обновления. Дополнительную сложность подобной атаке придаёт необходимость совершать её непосредственно в процессе обновления.

Но пропатчить уязвимость тоже не так просто. Немногие знают, что Windows 10 Update Assistant (WUA) не является отдельной программой. WUA устанавливается в директорию C:\Windows10Upgrade либо вручную (после загрузки с сайта Microsoft), либо как часть обновления  KB4023814.

Чтобы корректно пропатчить WUA, пользователям придётся удалить WUA. Или другой вариант — скачать последнюю версию с ресурса Microsoft.

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru