



Microsoft устранила баг повышения прав в Windows 10 Update Assistant

Microsoft устранила баг повышения прав в Windows 10 Update Assistant

Microsoft устранила баг повышения прав в Windows 10 Update Assistant

Microsoft выпустила новую версию Windows 10 Update Assistant, чтобы устранить уязвимость, приводящую к локальному повышению прав. Однако для установки патча сначала придётся деинсталлировать программу, а потом скачать последнюю версию.

Windows 10 Update Assistant представляет собой программу, задача которой — помогать пользователям скачивать последние версии Windows 10 и обновлять операционную систему.

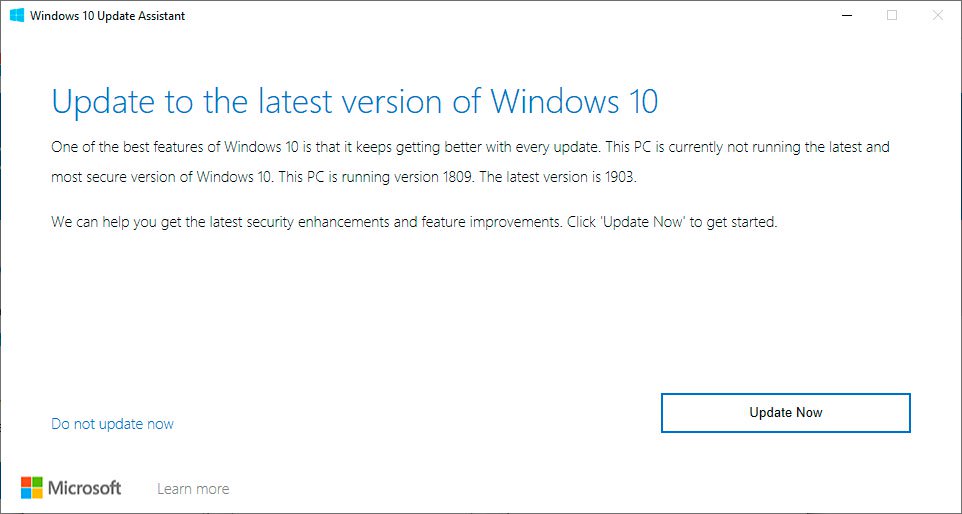
На старых версиях Windows работу Update Assistant легко заметить — программа с разными интервалами демонстрирует уведомление, предлагающее вам уставить последнее обновление Windows 10.

В предыдущих релизах Windows 10 Update Assistant для версии 1903 была найдена уязвимость, которую атакующие могут использовать для повышения прав и выполнения команд.

Проблема безопасности на сегодняшний день известна под идентификатором CVE-2019-1378. Обнаружил её эксперт в области кибербезопасности Джимми Бейн.

Грамотно используя брешь, злоумышленник может запустить программу с самыми высокими привилегиями в системе — SYSTEM. В результате атакующий может выполнить любое желаемое действие в Windows.

Повышение прав достигается путём перехвата компонента процесса обновления. Дополнительную сложность подобной атаке придаёт необходимость совершать её непосредственно в процессе обновления.

Но пропатчить уязвимость тоже не так просто. Немногие знают, что Windows 10 Update Assistant (WUA) не является отдельной программой. WUA устанавливается в директорию C:\Windows10Upgrade либо вручную (после загрузки с сайта Microsoft), либо как часть обновления  KB4023814.

Чтобы корректно пропатчить WUA, пользователям придётся удалить WUA. Или другой вариант — скачать последнюю версию с ресурса Microsoft.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru