



Выпущенный на прошлой неделе патч KB4524147 для Windows ломает меню Пуск

Выпущенный на прошлой неделе патч KB4524147 для Windows ломает меню Пуск

Выпущенный на прошлой неделе патч KB4524147 для Windows ломает меню Пуск

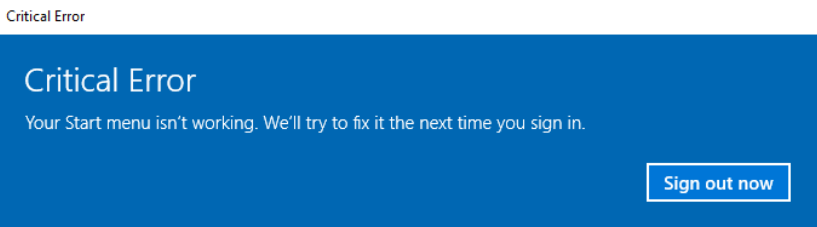
Накопительное обновление под номером KB4524147 для систем Windows 10 1903 приводит к ошибке в работе меню «Пуск». Согласно жалобам пользователей, при попытке воспользоваться этим меню система выводит критическую ошибку.

Патч KB4524147 был выпущен на прошлой неделе и стал одним из внеочередных обновлений. Его задача была устранить проблему с функцией печати, которую вызвал предыдущий патч. Именно так и шутили пользователи: обновления Microsoft устраняют одни баги, но приносят с собой другие.

Сами разработчики утверждают, что им неизвестно о каких-либо проблемах с вышедшими на прошлой неделе обновлениями. При этом пользователи сообщали о баге на площадках Twitter и Reddit (1, 2, 3, 4).

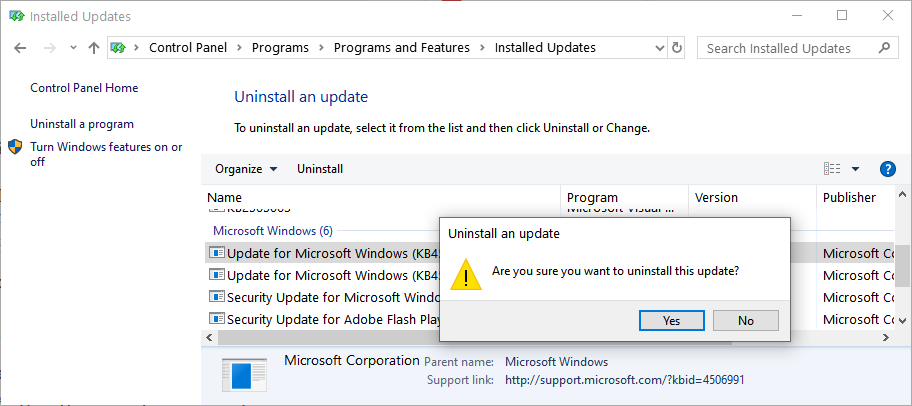
Поскольку Microsoft пока не признала наличие проблем с меню «Пуск», официального фикса для данного бага не существует. Именно поэтому, если вы столкнулись с ошибкой, рекомендуем вам деинсталлировать обновление под номером KB4524147.

Однако стоит помнить, что удаляя KB4524147, вы лишаете себя защиты от уязвимости CVE-2019-1367 в скриптовом движке Internet Explorer.

Удалить проблемный патч можно в меню «Программы и функции», выбрав перед этим «Отображать установленные обновления».

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru