



Китайские хакеры наиболее активны среди правительственных группировок

Китайские хакеры наиболее активны среди правительственных группировок

Китайские хакеры наиболее активны среди правительственных группировок

Работающие на китайское правительство киберпреступники в первой половине этого года больше и чаще других атаковали различные секторы. К такому выводу пришли аналитики компании Crowdstrike.

Специалисты отслеживали сложные кибератаки на своих клиентов, совершаемые различными правительственными хакерскими группировками. Задача была выяснить, какие киберпреступники чаще других атаковали промышленный сектор за первые шесть месяцев 2019 года.

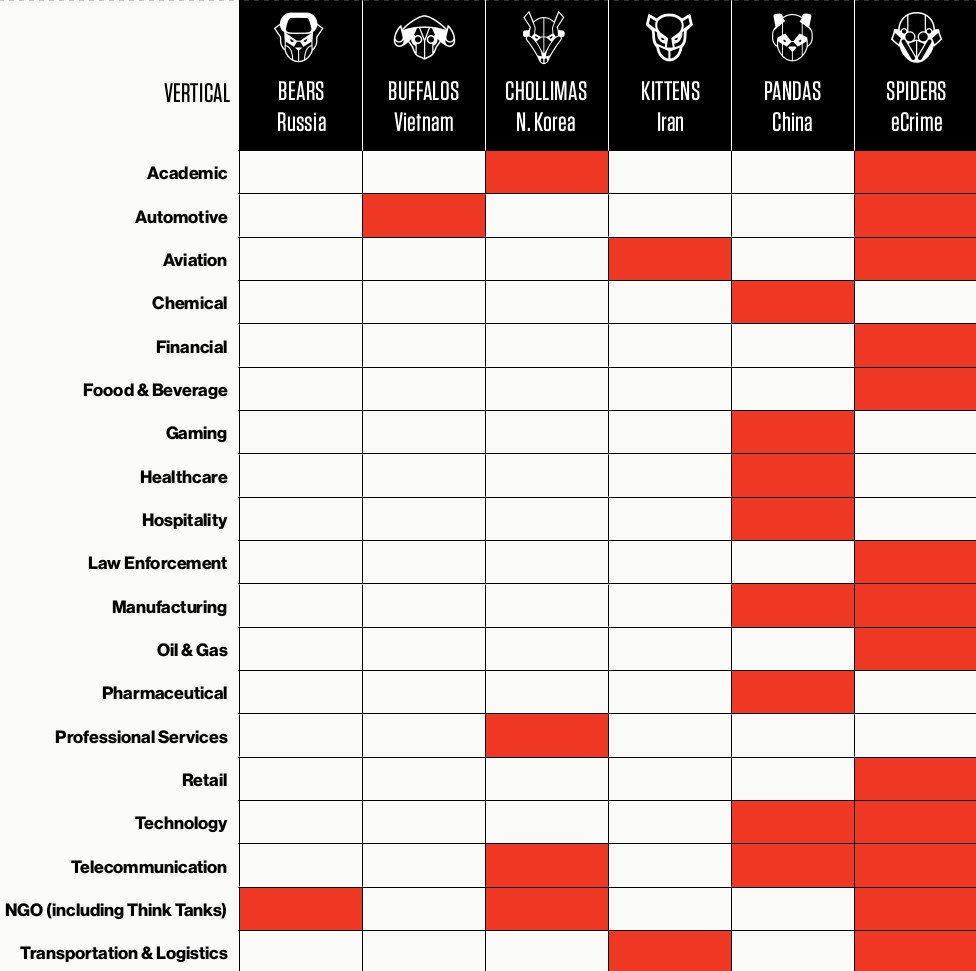
Всем китайским правительственным киберпреступным группам Crowdstrike дала одно имя — Pandas. Эти оппоненты, по словам специалистов, атаковали клиентов компаний из восьми секторов.

Для сравнения: российские правительственные хакеры сосредоточились лишь на одном секторе — неправительственные организации. Стоит учитывать, что исследование основывается лишь на тех атаках, которые были направлены на клиентов Crowdstrike.

Аналитики приводят и другие примеры. Вьетнамские киберпреступные группы интересовались только автомобильной промышленностью, хакеры из Ирана — авиационной и транспортной.

А вот Китай атаковал следующие отрасли: химическую, игровую, сферу здравоохранения, производственную, фармацевтическую, телекоммуникационную и технологическую.

Команда Crowdstrike также выделила самые популярные инструменты, используемые злоумышленниками в атаках. Среди них есть и бесплатные: PsExec, ProcDump, PC Hunter, 7-Zip и Nmap.

Помимо этого, атакующие использовали и утилиты для тестирования на проникновение: Mimikatz, фреймворк PowerShell Empire, фреймворк Cobalt Strike, reGeorg и Powerkatz (PowerShell-версия Mimikatz).

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru