



В сентябре в Google Play Store проникли 172 Android-вредоносов

В сентябре в Google Play Store проникли 172 Android-вредоносов

В сентябре в Google Play Store проникли 172 Android-вредоносов

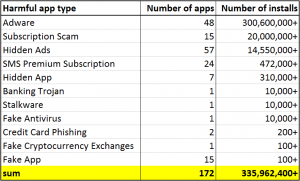
В сентябре в официальном магазине приложений для Android — Google Play Store нашли 172 вредоносных программ. Общее количество установок этих приложений превышало 330 миллионов.

Несмотря на все меры, которые Google приняла, чтобы не пропустить вредоносы в Play Store, приложения с сомнительными функциями продолжают там появляться.

Исследователь компании ESET Лукаш Штефанко подчёркивает, что из 172 обнаруженных в сентябре вредоносных приложений большую часть составляли замаскированные адваре.

«Нежелательные приложения класса адваре встречаются так часто по той причине, что после установки они не требуют никаких дополнительных действий. В отличие от банковских троянов адваре сразу начинают приносить доход своему разработчику», — объясняет эксперт.

«Вторая причина популярности адваре — их гораздо легче создать, чем программы-вымогатели для Android или те же банковские трояны».

Обычно авторы рекламных программ прячут нежелательный компонент внутри абсолютно безобидных возможностей приложения. После установки такие экземпляры начинают демонстрировать жертве агрессивную рекламу даже в тот момент, когда программа закрыта.

Ещё один популярный вид Android-зловредов — программы, занимающиеся мошенничеством с подписками. Одним из наиболее ярких примеров таких кампаний можно назвать обнаруженный экспертами Sophos набор из 15 приложений, которые скачали более 20 миллионов пользователей.

Подпишитесь на новости

МАКС подключат к госсистеме для проверки номеров пользователей

МАКС хотят научить проверять, действует ли номер, к которому привязан аккаунт. Минцифры подготовило проект подключения мессенджера к государственной системе ГИС КСИМ. Регистрация по телефону получит дополнительную проверку: приложение сможет учитывать прекращение договора с оператором.

О планах ведомства сообщил «Интерфакс», получивший пояснения пресс-службы Минцифры.

ГИС КСИМ — государственная информационная система мониторинга исполнения операторами обязанностей при оказании услуг связи. Через неё МАКС планируют получать сведения о статусе используемых номеров.

Согласно объяснению министерства, интеграция нужна для повышения безопасности и выявления рисков неправомерного использования аккаунтов. Таким образом, связь между учётной записью и телефонным номером собираются проверять с опорой на данные госсистемы.

При этом автоматическая блокировка аккаунта после прекращения договора в опубликованном сообщении не описана. Как именно МАКС будет реагировать на изменение статуса номера, пока не уточняется.

Документ пока находится на стадии проекта. Его общественное обсуждение продлится до 23 ноября. Согласно пояснительной записке, дополнительных расходов бюджета и участников регулирования подключение не потребует.

RSS: Новости на портале Anti-Malware.ru