



В сентябре в Google Play Store проникли 172 Android-вредоносов

В сентябре в Google Play Store проникли 172 Android-вредоносов

В сентябре в Google Play Store проникли 172 Android-вредоносов

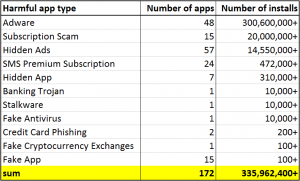
В сентябре в официальном магазине приложений для Android — Google Play Store нашли 172 вредоносных программ. Общее количество установок этих приложений превышало 330 миллионов.

Несмотря на все меры, которые Google приняла, чтобы не пропустить вредоносы в Play Store, приложения с сомнительными функциями продолжают там появляться.

Исследователь компании ESET Лукаш Штефанко подчёркивает, что из 172 обнаруженных в сентябре вредоносных приложений большую часть составляли замаскированные адваре.

«Нежелательные приложения класса адваре встречаются так часто по той причине, что после установки они не требуют никаких дополнительных действий. В отличие от банковских троянов адваре сразу начинают приносить доход своему разработчику», — объясняет эксперт.

«Вторая причина популярности адваре — их гораздо легче создать, чем программы-вымогатели для Android или те же банковские трояны».

Обычно авторы рекламных программ прячут нежелательный компонент внутри абсолютно безобидных возможностей приложения. После установки такие экземпляры начинают демонстрировать жертве агрессивную рекламу даже в тот момент, когда программа закрыта.

Ещё один популярный вид Android-зловредов — программы, занимающиеся мошенничеством с подписками. Одним из наиболее ярких примеров таких кампаний можно назвать обнаруженный экспертами Sophos набор из 15 приложений, которые скачали более 20 миллионов пользователей.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru