



Эксперты ESET нашли в iOS вдвое больше уязвимостей, чем в Android

Эксперты ESET нашли в iOS вдвое больше уязвимостей, чем в Android

Эксперты ESET нашли в iOS вдвое больше уязвимостей, чем в Android

Благодаря повышенному вниманию со стороны киберпреступников число вредоносных программ для мобильной операционной системы iOS увеличивается. Также растет количество уязвимостей в ОС от Apple.

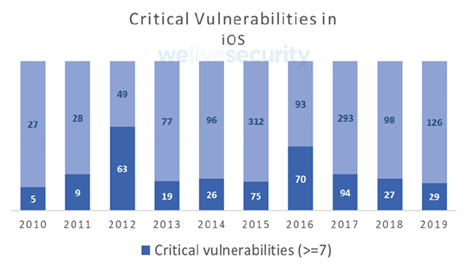
По словам специалистов антивирусной компании ESET, за первую половину 2019 года им удалось обнаружить 155 проблем безопасности в iOS. В первом полугодии 2018 года этот показатель был меньше на 24%.

Примечательно, что у главного конкурента ОС от Apple — Android показатель выявленных уязвимостей ниже в два раза. Что касается опасности обнаруженных брешей, всего 19% дыр в iOS получили статус критических.

Напомним, что в прошлом месяце исследователь в области безопасности, известный под псевдонимом Pwn20wnd, выпустил джейлбрейк для последней версии мобильной операционной системы iOS. Причиной стала ошибка Apple, которая допустила повторное появление уязвимости, устраненной еще в iOS 12.3.

Чуть позже эксперты Google рассказали о вредоносных кампаниях, атаковавших пользователей iPhone годами. В общей сложности исследователи нашли 14 уязвимостей в iOS, связанных в 5 цепочек эксплойтов. Все это распространялось через взломанные сайты с сентября 2016 года.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru