



Эксперты ESET нашли в iOS вдвое больше уязвимостей, чем в Android

Эксперты ESET нашли в iOS вдвое больше уязвимостей, чем в Android

Эксперты ESET нашли в iOS вдвое больше уязвимостей, чем в Android

Благодаря повышенному вниманию со стороны киберпреступников число вредоносных программ для мобильной операционной системы iOS увеличивается. Также растет количество уязвимостей в ОС от Apple.

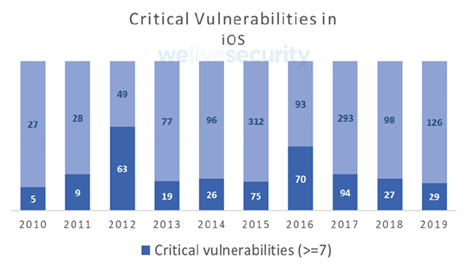
По словам специалистов антивирусной компании ESET, за первую половину 2019 года им удалось обнаружить 155 проблем безопасности в iOS. В первом полугодии 2018 года этот показатель был меньше на 24%.

Примечательно, что у главного конкурента ОС от Apple — Android показатель выявленных уязвимостей ниже в два раза. Что касается опасности обнаруженных брешей, всего 19% дыр в iOS получили статус критических.

Напомним, что в прошлом месяце исследователь в области безопасности, известный под псевдонимом Pwn20wnd, выпустил джейлбрейк для последней версии мобильной операционной системы iOS. Причиной стала ошибка Apple, которая допустила повторное появление уязвимости, устраненной еще в iOS 12.3.

Чуть позже эксперты Google рассказали о вредоносных кампаниях, атаковавших пользователей iPhone годами. В общей сложности исследователи нашли 14 уязвимостей в iOS, связанных в 5 цепочек эксплойтов. Все это распространялось через взломанные сайты с сентября 2016 года.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru