



937 приложений-фонариков в Google Play злоупотребляют доступом к данным

937 приложений-фонариков в Google Play злоупотребляют доступом к данным

937 приложений-фонариков в Google Play злоупотребляют доступом к данным

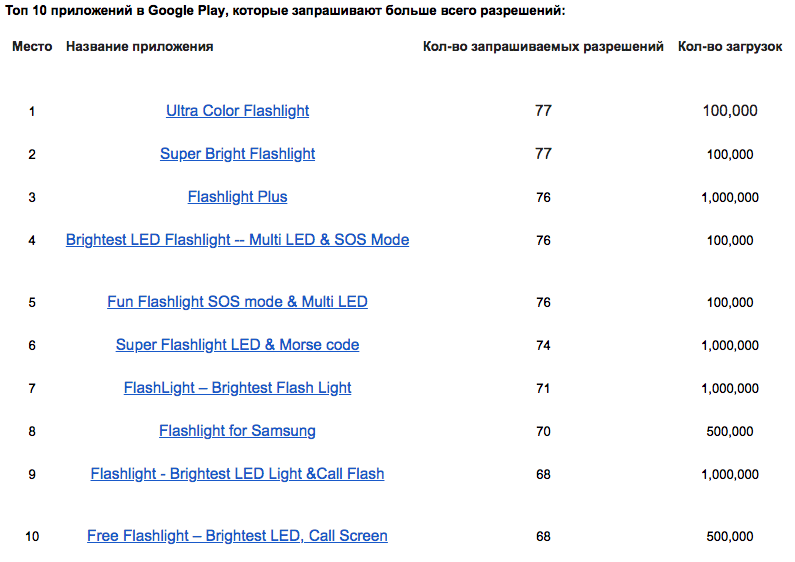
Компания Avast обнаружила, что приложения для фонариков для ОС Android запрашивают в среднем 25 разрешений для доступа к разным функциям и данным смартфонов. С помощью мобильной собственной платформы для анализа угроз apklab.io специалисты Avast проанализировали 937 приложений для фонариков в Google Play Store. Исследователи рассматривали как те приложения, которые до сих пор доступны в Google Play Store, так и те, которые когда-либо появлялись в магазине. Согласно результатам, 408 приложений запрашивают до 10 разрешений, 267 — от 11 до 49 разрешений, а 262 приложения запрашивают от 50 до 77 разрешений.

Приложения действительно могут запрашивать разрешения для доступа к данным или некоторым функциям на устройствах, которые им необходимы для работы. Например, приложению фонарика необходим доступ к вспышке телефона, чтобы использовать ее как подсветку. Однако многие приложения запрашивают доступ к большему количеству данных, чем им действительно нужно.

«Смысл некоторых разрешений, запрашиваемых приложениями-фонариками, которые мы изучали, действительно трудно объяснить. Например, запись звука, которую запросили 77 приложений, или список контактов, который зачем-то нужен 180 приложениям. Самое необычное в этом списке — возможность записывать контакты: 21 приложение-фонарик хотело получить его, — говорит Луис Корронс, ИТ-евангелист в Avast. — Приложения-фонарики, которые мы рассмотрели, являются лишь примером того, как даже самые простые приложения могут получить доступ к приватной информации. Часто к личным данным получают доступ не только разработчики приложений, но и рекламодатели, с которыми они работают, чтобы монетизировать эти сведения. Политики конфиденциальности для разработчиков, к сожалению, не являются исчерпывающими, поскольку во многих случаях политики конфиденциальности, относящиеся к третьим сторонам, тесно переплетены».

Не очень ясно, как стоит отмечать приложения, которые запрашивают много разрешений — как вредоносные или только как потенциально опасные. Приложения действительно могут просить дать доступ к самым разным функциям или данным смартфона — но это не означает, что приложение вредоносное.

Кроме того, пользователь сам решает, давать доступ к той или иной функции или нет. Поэтому крайне важно, чтобы пользователи тщательно проверяли разрешения, запрашиваемые приложением, перед его установкой. Кроме того, пользователи должны внимательно ознакомиться с политикой и условиями конфиденциальности, а также с отзывами пользователей на странице загрузки приложения.

Полный анализ приложений-фонариков можно найти в блоге Avast Decoded.

Подпишитесь на новости

Российские спутники хотят защитить от взлома отечественной криптографией

Спутник на орбите — не повод расслабляться, поскольку злоумышленники могут атаковать наземную инфраструктуру и попытаться добраться до команд управления. Минцифры предлагает ввести единые требования к криптозащите российских спутников связи, чтобы каждый оператор не выстраивал оборону по собственным правилам.

Как сообщают «Известия», соответствующие поправки в закон «О связи» входят в пакет «Антифрод 3.0».

Для защиты информации в линиях управления аппаратами планируется использовать сертифицированные средства на основе российских доверенных алгоритмов. Требования к ним определят уполномоченные ведомства.

Сейчас обязательных единых требований к криптозащите радиолиний управления спутниками связи и вещания нет, отмечают опрошенные изданием эксперты. Операторы самостоятельно выбирают решения, а разрозненный подход может оставлять слабые места.

Причем задача — не просто спрятать команды от чужих глаз. По словам эксперта НТИ Андрея Приемыхова, система должна проверять, действительно ли команда пришла из центра управления, и не позволять повторно выполнить перехваченное распоряжение. Иначе атакующий может попытаться отправить его еще раз.

Взламывать само шифрование тоже необязательно: точкой входа может стать уязвимое ПО наземной станции. Поэтому, подчеркивают специалисты, защищать нужно всю цепочку — от рабочего места оператора до оборудования на борту.

Угрозы уже выходили за рамки теории: в 2023 году атаке подвергся российский оператор «Дозор Телепорт», а ГП «Космическая связь» сообщало о десятках тысяч попыток прервать телевещание.

RSS: Новости на портале Anti-Malware.ru