



Модуль эксплойта для BlueKeep добавлен в Metasploit

Модуль эксплойта для BlueKeep добавлен в Metasploit

Модуль эксплойта для BlueKeep добавлен в Metasploit

Модуль эксплойта для знаменитой уязвимости BlueKeep, затрагивающей системы Windows, был добавлен во фреймворк Metasploit. В разработке модуля принимал участие эксперт, известный под онлайн-псевдонимом Rapid7.

Напомним, что BlueKeep представляет собой брешь в безопасности, приводящую к удаленному выполнению кода. По принципу действия эта проблема безопасности схожа с компьютерными червями.

Новый модуль эксплойта для Metasploit заработан на основе опубликованного PoC-кода. В текущем исполнении этот модуль способен атаковать лишь 64-битные версии Windows 7 и Windows 2008 R2.

«По умолчанию добавленный в Metasploit BlueKeep-эксплойт только определяет версию операционной системы и оценивает успешность атаки на неё», — объясняет один из главных разработчиков Metasploit Брент Кук.

К сожалению, многие не спешат устанавливать патчи, устраняющие уязвимость BlueKeep. Например, специализированный поисковик Shodan в одной только Америке насчитал 977 непропатченных серверов.

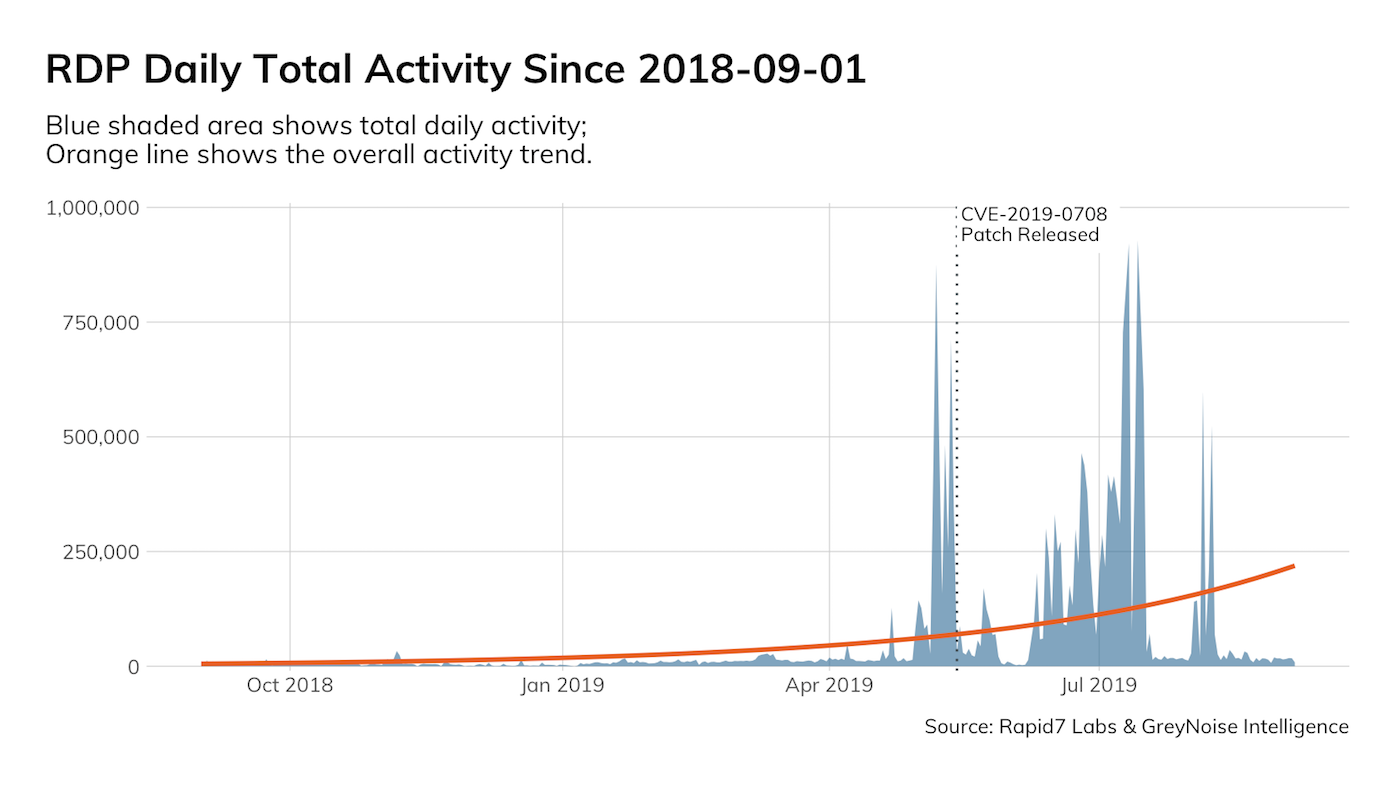
С октября 2018 года исследователи в области кибербезопасности отмечают растущее число атак, связанных с эксплуатацией BlueKeep.

В июле эксперты утверждали, что более 800 000 систем все ещё уязвимы для атак, в которых эксплуатируется уязвимость, известная под именем BlueKeep и идентификатором CVE-2019-0708..

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru