



Приложение Google Go стало доступно пользователям Android по всему миру

Приложение Google Go стало доступно пользователям Android по всему миру

Приложение Google Go стало доступно пользователям Android по всему миру

Google Go, облегчённая версия приложения для поиска от Google, стала доступна пользователям Android по всему миру. Это приложение было разработано для развивающихся рынков, где пользователи впервые получают доступ к интернету. Также Google Go больше ориентировано на бюджетные Android-смартфоны.

Google Go разрабатывали, чтобы оно занимало на устройстве как можно меньше места — сейчас это всего 7 Мб. Приложение предусматривает офлайн-функции для устройств, пользующихся нестабильным или медленным интернет-соединением.

По словам Google, поисковая выдача Google Go оптимизирована для сбережения до 40% данных.

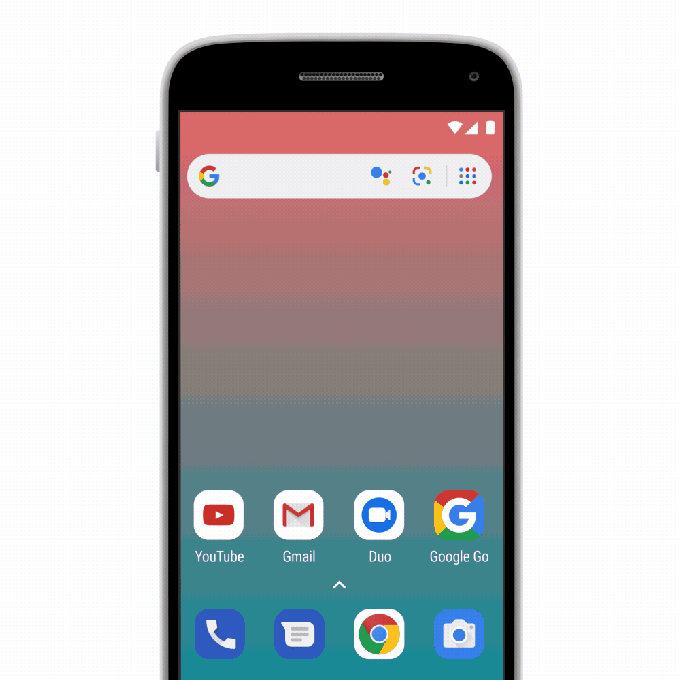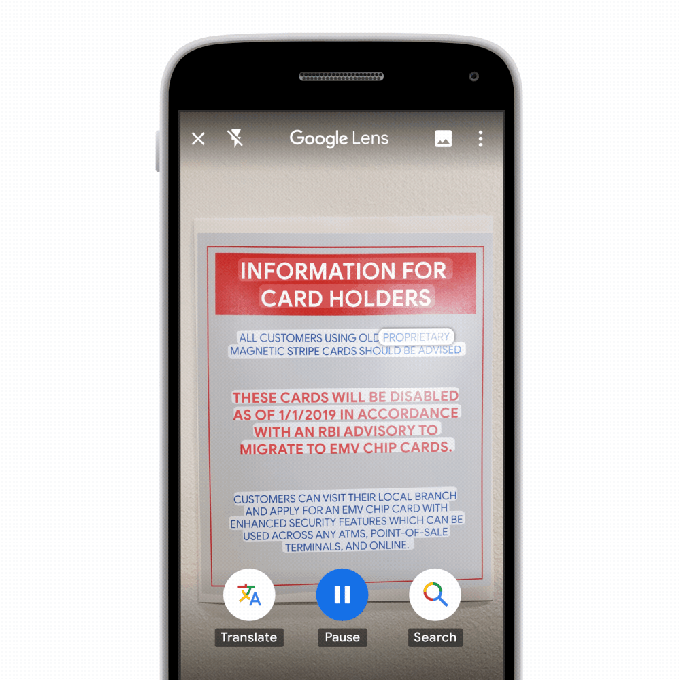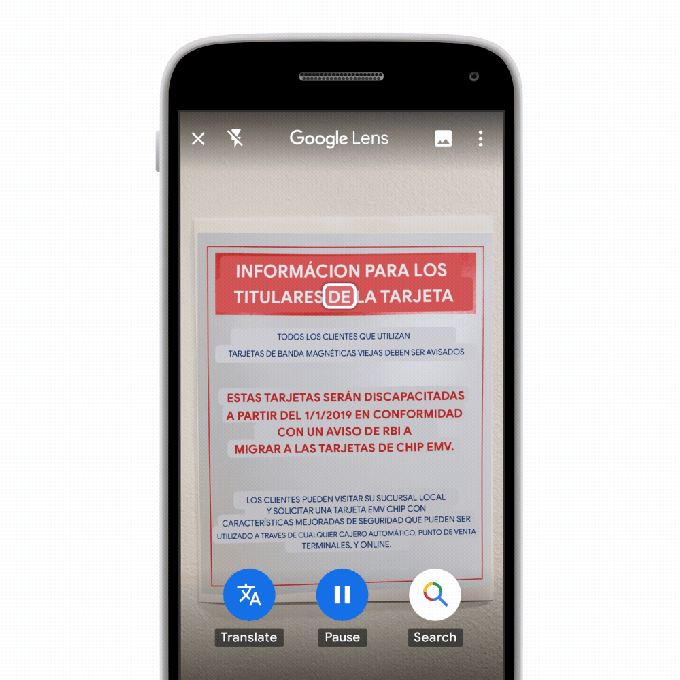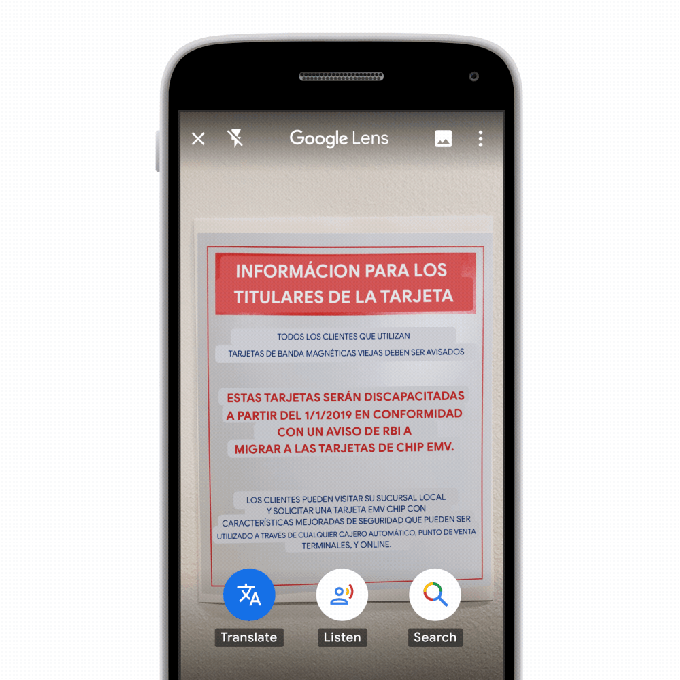
Этой весной разработчики также сообщили, что оснастили Google Go поддержкой Lens. Lens позволяет направить камеру на какой-либо объект и выдать по нему релевантную информацию.

Эта функция может помочь пользователям, испытывающим затруднение при чтении. Если камеру направить на расписание автобусов, Lens вслух продиктует его.

Ранее Google Go было доступно лишь нескольким странам, в которых выпускались устройства на Android Go. По словам Google, приложением в настоящее время пользуются «миллионы людей».

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru