



На рынке появился ключ безопасности для iPhone, оснащенный также USB-C

На рынке появился ключ безопасности для iPhone, оснащенный также USB-C

На рынке появился ключ безопасности для iPhone, оснащенный также USB-C

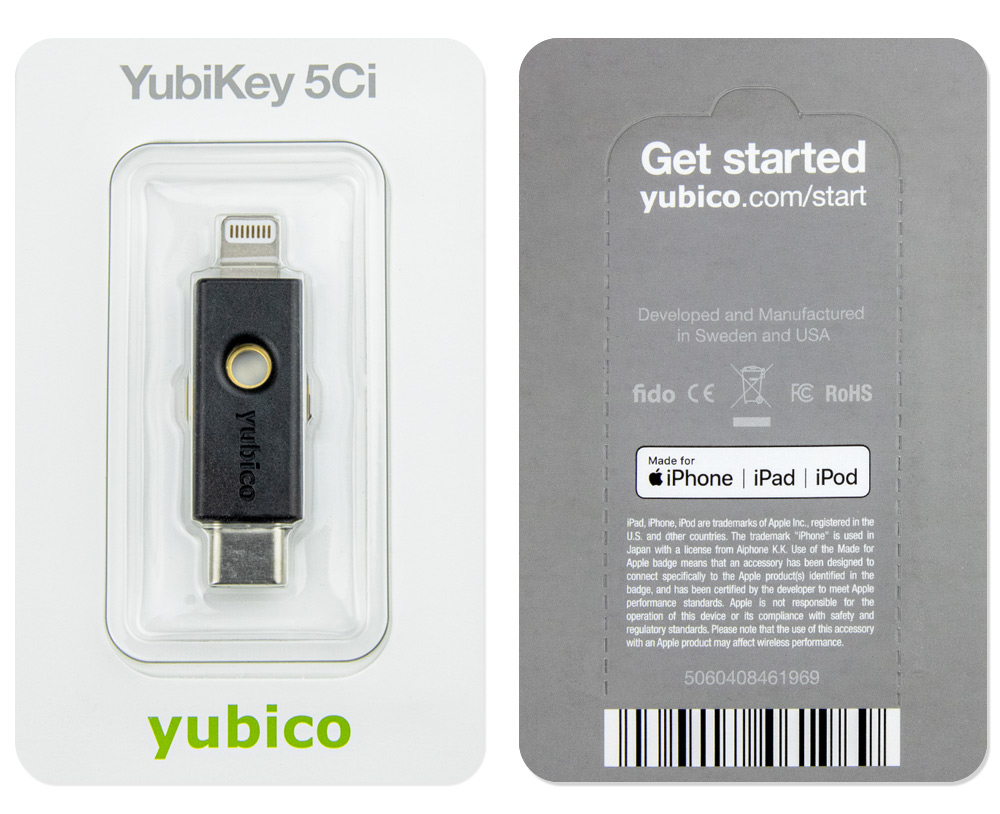
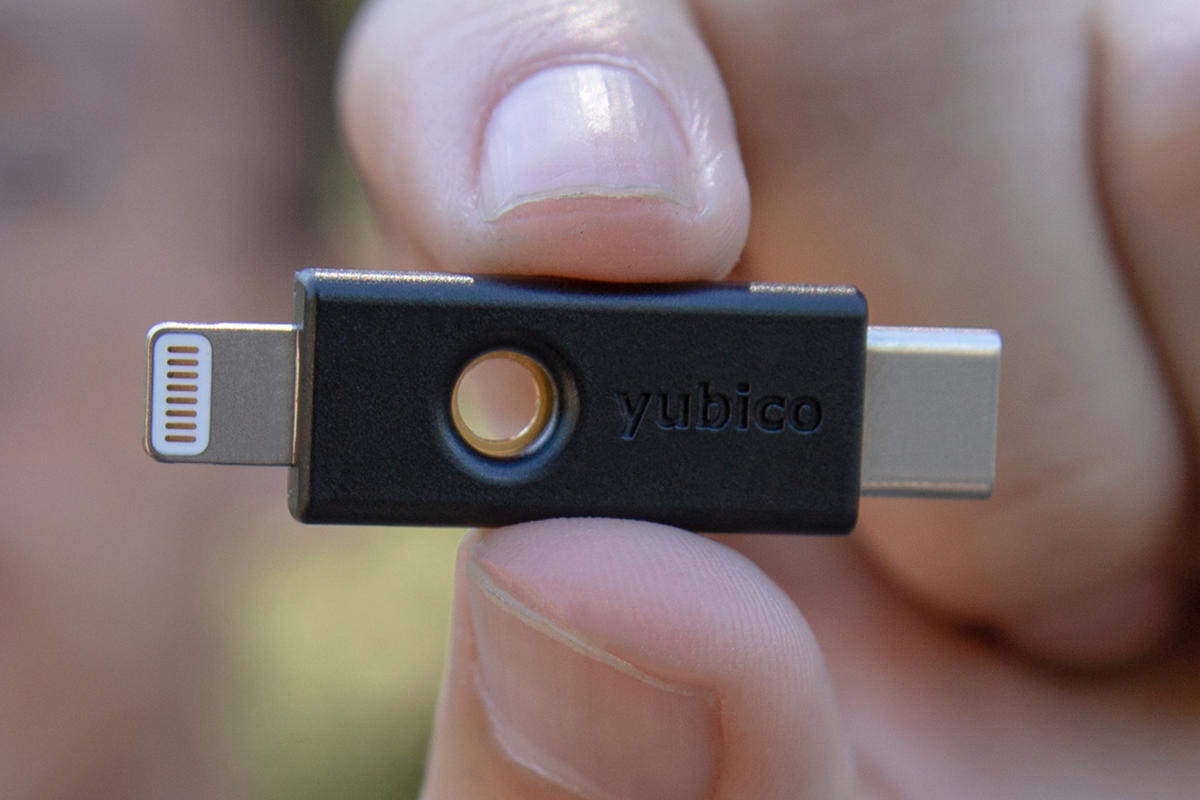
На рынке появился YubiKey 5Ci — новый ключ безопасности, оснащённый как USB-C, так и Lightning. Это устройство может подойти пользователям и компаниям, нуждающимся в аппаратной аутентификации на устройствах под управлением iOS, Android, macOS или Windows.

С помощью YubiKey 5Ci можно защитить iOS-приложения 1Password, Bitwarden, Dashlane, Idaptive, LastPass и Okta. Цена ключа на данный момент составляет 70 долларов.

YubiKey 5Ci также можно использовать в браузере Brave для системы iOS. Ключ поддерживает процесс аутентификации в браузере Brave на следующих сайтах: Bitbucket.org, GitHub.com, Login.gov, Twitter.com и 1Password.com.

Помимо этого, YubiKey 5Ci отличает возможность аутентификации через соединение USB-C — он совместим практически с любым ноутбуком и мобильным устройством, оснащённым USB-C. Поддерживаются сотни приложений и сервисов. Однако стоит отметить, что некоторые возможности пока недоступны моделям iPad Pro с портами USB-C.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru