



Банковский троян Bolik 2 распространяют через фейковый сайт NordVPN

Банковский троян Bolik 2 распространяют через фейковый сайт NordVPN

Банковский троян Bolik 2 распространяют через фейковый сайт NordVPN

Злоумышленники, стоящие за банковским трояном Win32.Bolik.2, придумали новую схему его распространения. Теперь киберпреступники создают клоны легитимных сайтов, заражающих посетителей этой вредоносной программой.

Ранее преступники взламывали официальные сайты разработчиков известных программ и подменяли безопасные ссылки, по которым пользователи скачивали приложения, на вредоносные, загружающие в систему троян.

Смена тактики — создание вредоносных клонов — помогла злоумышленникам сосредоточиться на совершенствовании своей программы.

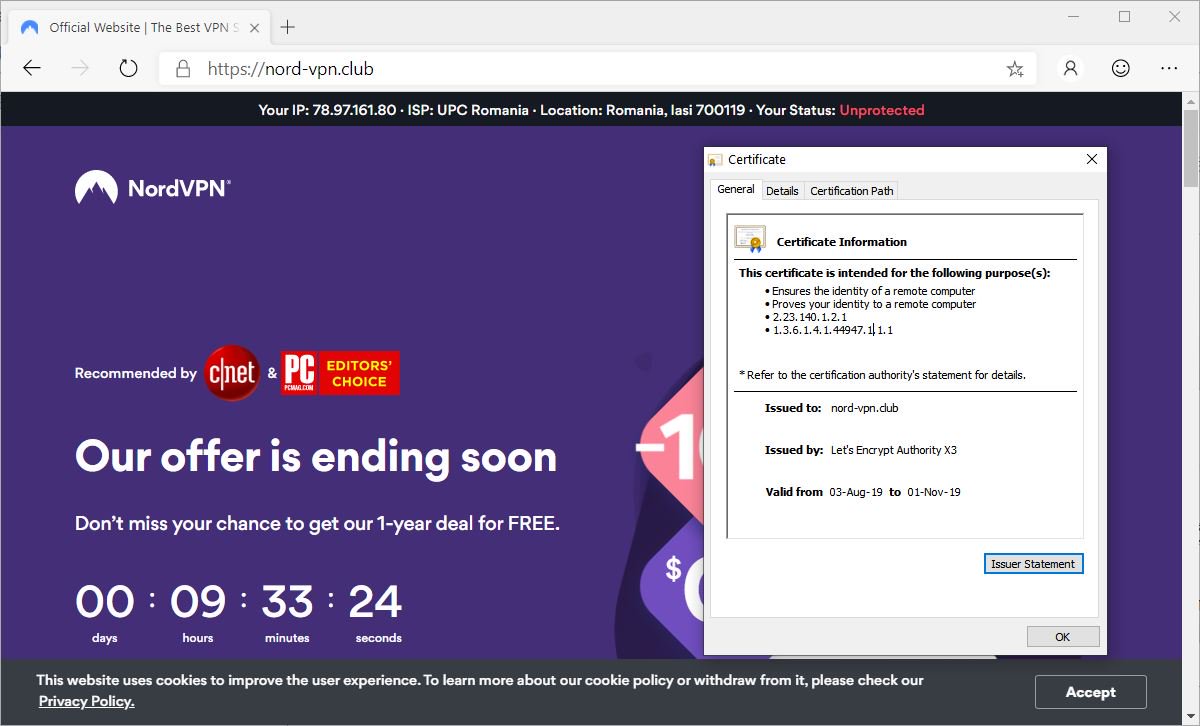
В последних кампаниях киберпреступники маскировали свой ресурс под официальный сайт популярного VPN-сервиса NordVPN. В результате вредоносный сайт, располагающийся по адресу nord-vpn[.]club, стал почти идеальной копией официального ресурса, настоящий адрес которого — nordvpn.com.

При этом принадлежащий злоумышленникам веб-сайт имел действительный SSL-сертификат, выданный центром сертификации Let’s Encrypt 3 августа. Срок жизни этого сертификата подойдёт к концу 1 ноября.

«Троян Win32.Bolik.2 представляет собой усовершенствованную версию Win32.Bolik.1. В новом образце были замечены полиморфные способности», — рассказали эксперты антивирусной компании «Доктор Веб», которые первыми обнаружили кампанию злоумышленников.

«Используя этот вредонос, атакующие могут осуществлять веб-инъекции, перехватывать трафик, выполнять функции кейлоггера и красть информацию из разных банковских клиентов».

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru