



Google: 1,5% учетных данных в Сети когда-либо фигурировали в утечках

Google: 1,5% учетных данных в Сети когда-либо фигурировали в утечках

Google: 1,5% учетных данных в Сети когда-либо фигурировали в утечках

Исследование Google показало, что около 1,5% учетных данных в Сети уязвимы, так как ранее фигурировали в утечках. Эту цифру аналитики вывели благодаря анонимным данным, переданным через расширение Password Checkup.

Специально для этого исследования Google подготовила сервис уведомления об утечках и расширение браузера Chrome Password Checkup. В задачи расширения входил сбор анонимных данных и хешированных логинов.

Когда пользователь заходил на сайт, при этом имея в наличие установленное расширение, хешированные учетные данные отправлялись на сервер Google, где их проверяли по базе скомпрометированной информации. Сама база содержала 4 миллиарда имен пользователей и паролей, зафиксированных в различных утечках.

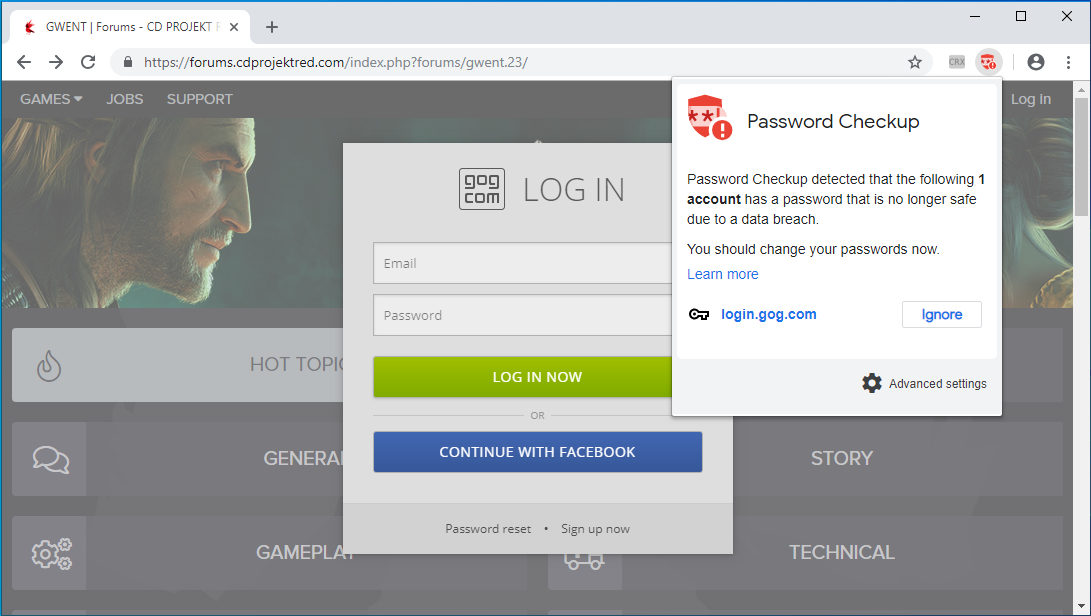
Если данные пользователя удавалось найти в базе, ему выводилось специальное предупреждение (пример на картинке ниже), в котором настоятельно рекомендовалось изменить пароль от этого аккаунта.

Такой сбор и анализ данных происходил с 5 февраля по 4 марта 2019 года. За этот период специалисты Google выяснили, что 1,5% от 21 177 237 проанализированных учетных данных были найдены в базе утечек.

При этом только 26% пользователей изменили пароль после предупреждения от расширения.

С исследованием Google под названием «Protecting accounts from credential stuffing with password breach alerting» (PDF) можно ознакомиться по соответствующей ссылке.

Подпишитесь на новости

RUTUBE отразил 300 DDoS-атак за квартал, рост в 2,4 раза

В третьем квартале 2026 года «ГПМ Цифровые Инновации» отразила 300 DDoS-атак — в 2,4 раза больше, чем во втором. За январь–сентябрь число отражённых атак превысило 530. У атакующих, судя по цифрам, квартальный план тоже был напряжённый.

Статистику предоставила компания, отвечающая за информационную безопасность видеоплатформ и предприятий «Газпром-Медиа Холдинга».

За девять месяцев показатель оказался в 4,5 раза выше, чем за аналогичный период 2025-го, и на 140% превысил результат всего прошлого года.

Заместитель генерального директора, глава цифровых активов холдинга Сергей Косинский связывает изменение экономики кибератак с распространением ИИ. По его оценке, технологии удешевляют подготовку и запуск атак: сценарии, которые раньше требовали квалифицированной команды и недель работы, становится проще адаптировать и тиражировать.

Это не означает, что каждая атака успешна. Речь, по мнению Косинского, о снижении порога входа и переходе к массовому производству атак.

В ответ холдинг намерен автоматизировать реагирование, сокращать время между обнаружением угрозы и её локализацией, а также повышать устойчивость инфраструктуры видеоплатформ.

Доля атак, при подготовке которых подтверждено использование ИИ, в предоставленных данных не указана. Поэтому рост числа DDoS-атак и оценку роли нейросетей стоит различать: первое компания подкрепляет статистикой, второе — объяснение тенденции со стороны руководства.

RSS: Новости на портале Anti-Malware.ru