



Баг в системе British Airways раскрывает персональные данные пассажиров

Баг в системе British Airways раскрывает персональные данные пассажиров

Баг в системе British Airways раскрывает персональные данные пассажиров

Неприятности не отпускают авиакомпанию British Airways. На этот раз исследователи обнаружили уязвимость в системе продажи электронных билетов — используя эту брешь, злоумышленник может просмотреть персональные данные пассажира или изменить информацию о бронировании.

По словам экспертов компании Wandera, обнаруживших уязвимость, ссылки на регистрацию, которые British Airways отправляет своим клиентам в электронных письмах, ничем не шифруются.

В результате злоумышленник может перехватить идентификационный номер пассажира, его имя, адрес электронной почты и другие данные. Исследователи утверждают, что за последние шесть месяцев к затронутым доменам British Airways было зафиксировано около 2,5 миллионов подключений.

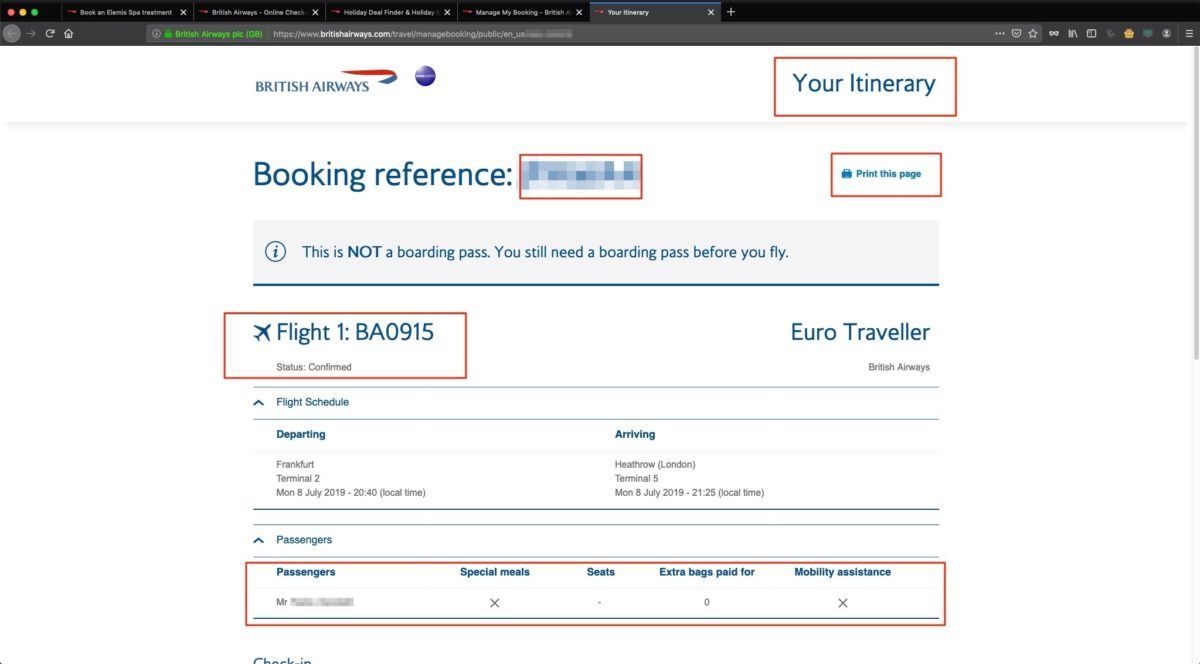
«В целях упростить пользовательский опыт данные пассажира включают в URL в виде параметров. Такая ссылка ведет клиента прямиком из письма на сайт British Airways, где процесс аутентификации происходит автоматически», — гласит отчет специалистов.

«Те самые детали, включенные в URL, представляют собой идентификационный номер и фамилию. Эти данные никак не шифруются и могут быть доступны любому заинтересованному лицу».

Это значит, что находящийся в одной Wi-Fi-сети с жертвой злоумышленник может легко перехватить ссылку и получить доступ к данным регистрации пассажира. Ситуацию отяжеляет крайне слабый уровень защищенности некоторых сетей Wi-Fi в аэропортах.

Напомним, что в начале июля Бюро уполномоченного по делам информации Великобритании за несоблюдение GDPR оштрафовало крупнейшую авиакомпанию и национального авиаперевозчика страны — British Airways. Сумма штрафа оказалась рекордной — £183 миллионов.

Причина такого серьезного взыскания кроется в том, что компания не смогла защитить персональные данные клиентов. Речь идет об утечке, от которой British Airways пострадала в сентябре прошлого года.

Подпишитесь на новости

Хакер, слививший видео GTA VI, признал вину за несколько дней до релиза

Британец Арион Куртадж, участник киберпреступной группировки Lapsus$, признал вину по шести статьям в Королевском суде Вулиджа. В сентябре 2022 года он взломал Uber, финтех-компанию Revolut и Rockstar Games, после чего в сеть утекли кадры еще не вышедшей Grand Theft Auto VI.

Приговор огласят на следующей неделе. Сама игра выходит в четверг, 19 ноября. Об этом сообщает The Record.

Куртаджу сейчас 21 год. Он признал четыре нарушения закона о неправомерном использовании компьютеров, мошенничество и хранение мобильного телефона в тюрьме.

Атаки он провел, находясь под залогом с ограничением доступа к интернету. По материалам дела, для взлома он использовал мобильный телефон и приставку Amazon Fire Stick, подключенную к телевизору в номере отеля.

Прокурор Роберт Хатчинсон заявил, что Куртадж применял сложные хакерские техники и вел продолжительную кампанию кибератак. По словам обвинения, он входил в группировку, на которой лежит ответственность за многомиллионный ущерб. Делом занималась полиция лондонского Сити вместе с зарубежными партнерами.

В 2023 году психиатры признали Куртаджа неспособным предстать перед судом из-за тяжелой формы аутизма. Тогда присяжные решали только, совершил ли он вменяемые действия, а не виновен ли он. После двух лет лечения в закрытой больнице его признали способным участвовать в процессе, и дело вернулось в суд.

RSS: Новости на портале Anti-Malware.ru