



Apple увеличила максимальное вознаграждение за взлом iPhone до $1 млн

Apple увеличила максимальное вознаграждение за взлом iPhone до $1 млн

Apple увеличила максимальное вознаграждение за взлом iPhone до $1 млн

Apple расширила свою программу по поиску уязвимостей в операционных системах iOS и macOS. Теперь исследователи, сумевшие взломать устройства на этих ОС, а также представить доказательства успешного взлома, могут рассчитывать на $1 миллион в качестве максимального вознаграждения.

Корпорация из Купертино запустила свою программу по поиску багов в 2016 году. Тогда максимальная сумма вознаграждения составляла $200 000, ее можно было получить за успешную эксплуатацию бреши, которая позволила бы получить полный контроль над iOS-устройством. При этом обязательным условием было отсутствие взаимодействия с атакуемым пользователем.

На прошедшей в Лас-Вегасе конференции Black Hat (прошла с 3 по 8 августа 2019 года) Иван Крстич, глава безопасности в Apple, анонсировал существенные изменения в программе по поиску уязвимостей.

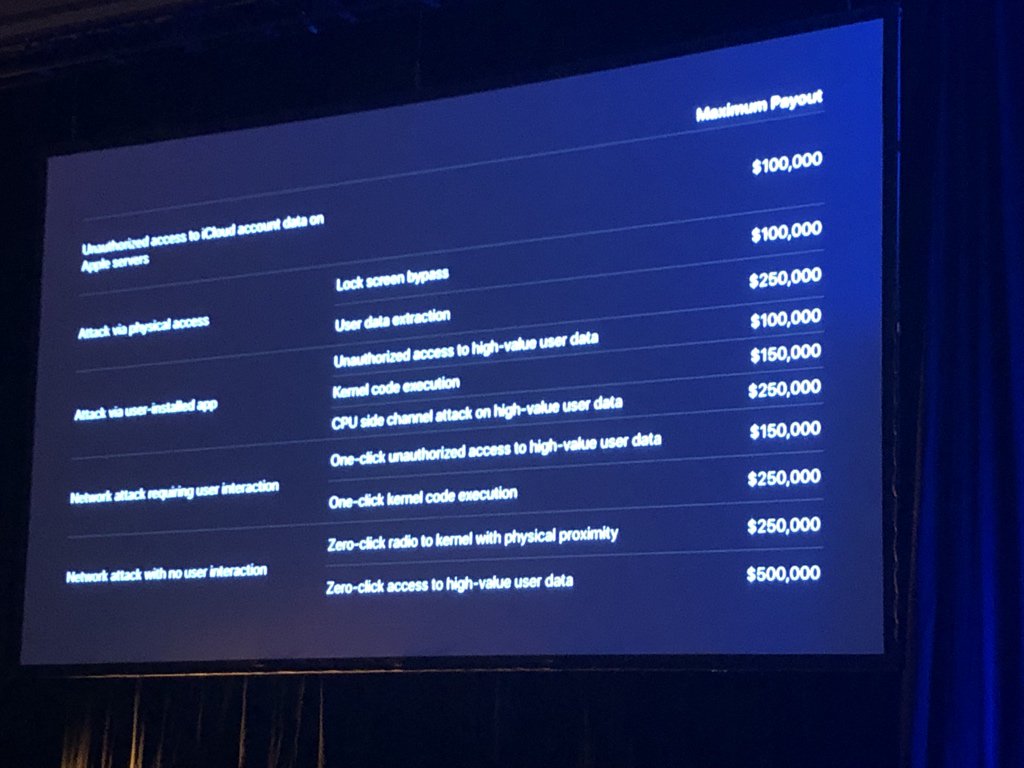
Уже этой осенью максимальная сумма вознаграждения увеличится до $1 миллиона и будет распространяться на все платформы Apple: iOS, iCloud, tvOS, iPadOS, watchOS и macOS.

Как и прошлое максимальное вознаграждение, миллион долларов можно получить за полную удаленную компрометацию устройства без взаимодействия с пользователем.

Также предусматриваются и более мелкие суммы выплат. Например, $500 000 можно заработать за обнаружение уязвимости обхода экрана блокировки iPhone.

А выполнения кода с помощью установленного пользователем приложения принесет исследователям $150 000.

Напомним, что на Black Hat эксперт Google Project Zero Натали Силванович рассказала о проблемах безопасности в клиенте iMessage. В случае успешной эксплуатации этих багов злоумышленник может получить контроль над устройством пользователя.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru