



Баг LinkedIn позволил создать вакансию директора Google

Баг LinkedIn позволил создать вакансию директора Google

Баг LinkedIn позволил создать вакансию директора Google

Голландский специалист Михель Рейндерс обнаружил интересный баг в деловой социальной сети LinkedIn. Брешь позволяла пользователям без соответствующих полномочий публиковать вакансии в любой компании.

После несанкционированной публикации эти вакансии отображались на странице «работа» вместе с другими предложениями, но уже официальными, от самой компании.

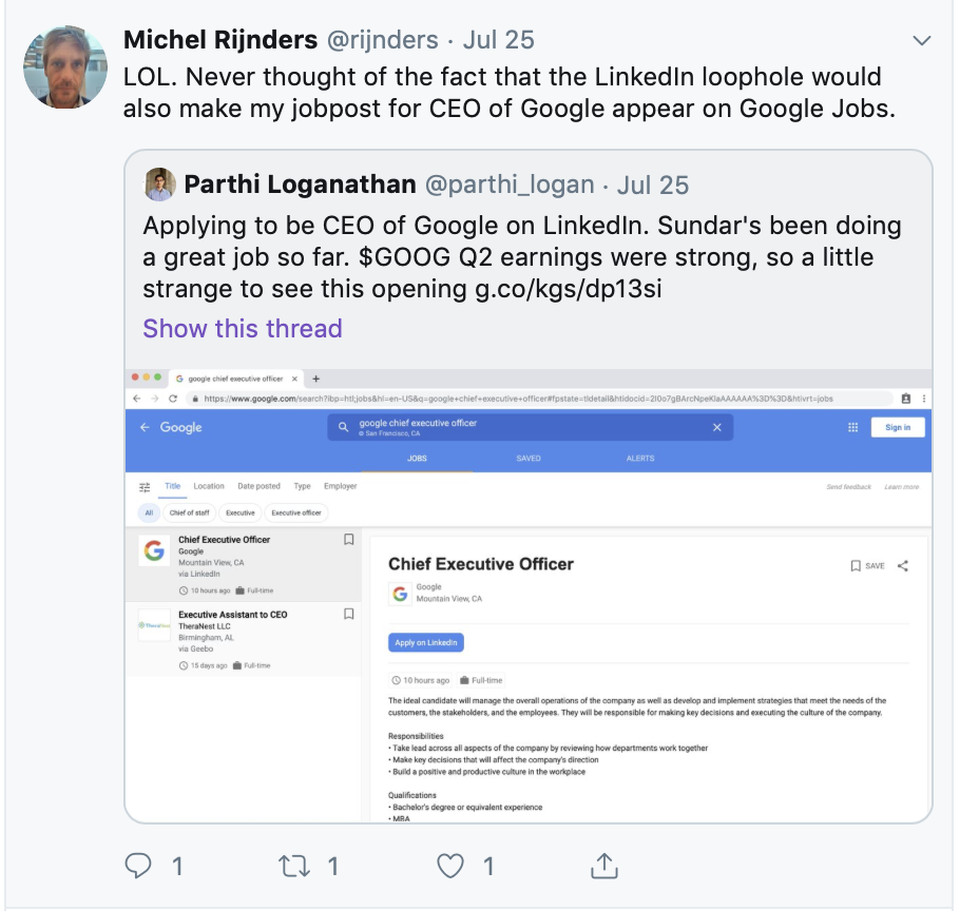
Рейндерс даже провёл забавный эксперимент, чтобы продемонстрировать наличие бага — опубликовал вакансию директора в Google и LinkedIn.

«Уважаемые представители LinkedIn, обратите внимание, что любой пользователь, заплативший минимальную сумму, может публиковать вакансии на площадке LinkedIn», — пишет исследователь.

«Это просто — нужно всего лишь заполнить несколько деталей от лица работодателя. Проблема заключается в том, что есть возможность публиковать вакансии в любой компании. Например, я могу запостить открытую вакансию в LinkedIn».

Представители социальной сети поблагодарили Рейндерса за предоставленную информацию, пообещав устранить баг.

Самое забавное, что опубликованная исследователем вакансия директора Google появилась на Google Job.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru