



Руководство Facebook знало о практиках Cambridge Analytica с 2015 года

Руководство Facebook знало о практиках Cambridge Analytica с 2015 года

Руководство Facebook знало о практиках Cambridge Analytica с 2015 года

Сотрудники Facebook пытались предупредить руководство компании о подозрительных практиках Cambridge Analytica ещё в сентябре 2015 года. Об этом говорится в документе Комиссии по ценным бумагам и биржам США (SEC).

В этом году уже всплывала информация о том, что Facebook давно знал о подозрительной активности Cambridge Analytica. Тем не менее Цукербергу потребовалось 3 года, чтобы убрать аналитическую компанию с площадки соцсети.

После того как журналисты в 2018 году раскрыли правду о сотрудничестве Facebook и Cambridge Analytica, интернет-гиганту не оставалось ничего другого, как закрыть аналитической компании доступ к данным пользователей. Напомним, это произошло в марте.

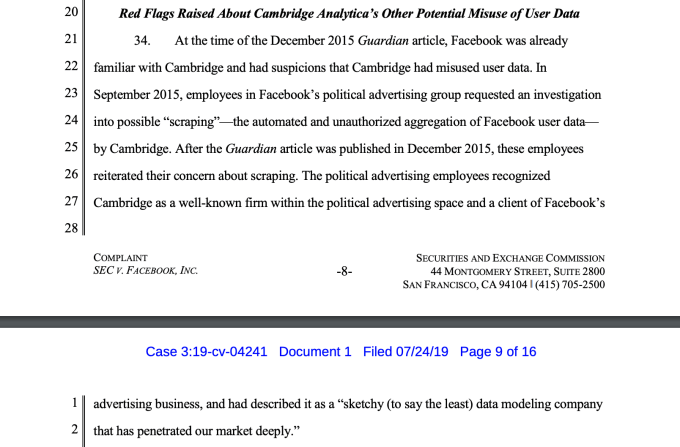
В жалобе (PDF) SEC есть абзац, в котором отмечается, что руководство Facebook заранее знало о сомнительных практиках Cambridge Analytica в отношении использования данных людей. Сотрудники лично передавали наверх эту информацию, называя Cambridge Analytica: «мягко говоря, подозрительной компанией по сбору данных, которая глубоко проникла в наш рынок».

На днях Федеральная торговая комиссия оштрафовала Facebook на рекордную сумму — $5 миллиардов — за неправомерное использование пользовательских данных и нарушение их конфиденциальности.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru