



Руководство Facebook знало о практиках Cambridge Analytica с 2015 года

Руководство Facebook знало о практиках Cambridge Analytica с 2015 года

Руководство Facebook знало о практиках Cambridge Analytica с 2015 года

Сотрудники Facebook пытались предупредить руководство компании о подозрительных практиках Cambridge Analytica ещё в сентябре 2015 года. Об этом говорится в документе Комиссии по ценным бумагам и биржам США (SEC).

В этом году уже всплывала информация о том, что Facebook давно знал о подозрительной активности Cambridge Analytica. Тем не менее Цукербергу потребовалось 3 года, чтобы убрать аналитическую компанию с площадки соцсети.

После того как журналисты в 2018 году раскрыли правду о сотрудничестве Facebook и Cambridge Analytica, интернет-гиганту не оставалось ничего другого, как закрыть аналитической компании доступ к данным пользователей. Напомним, это произошло в марте.

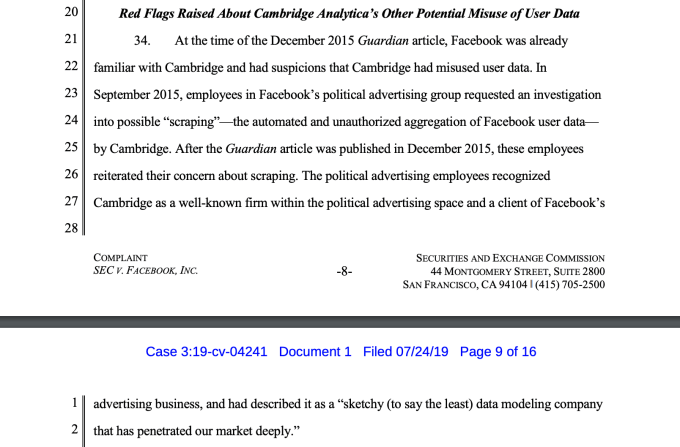
В жалобе (PDF) SEC есть абзац, в котором отмечается, что руководство Facebook заранее знало о сомнительных практиках Cambridge Analytica в отношении использования данных людей. Сотрудники лично передавали наверх эту информацию, называя Cambridge Analytica: «мягко говоря, подозрительной компанией по сбору данных, которая глубоко проникла в наш рынок».

На днях Федеральная торговая комиссия оштрафовала Facebook на рекордную сумму — $5 миллиардов — за неправомерное использование пользовательских данных и нарушение их конфиденциальности.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru