



Руководство Facebook знало о практиках Cambridge Analytica с 2015 года

Руководство Facebook знало о практиках Cambridge Analytica с 2015 года

Руководство Facebook знало о практиках Cambridge Analytica с 2015 года

Сотрудники Facebook пытались предупредить руководство компании о подозрительных практиках Cambridge Analytica ещё в сентябре 2015 года. Об этом говорится в документе Комиссии по ценным бумагам и биржам США (SEC).

В этом году уже всплывала информация о том, что Facebook давно знал о подозрительной активности Cambridge Analytica. Тем не менее Цукербергу потребовалось 3 года, чтобы убрать аналитическую компанию с площадки соцсети.

После того как журналисты в 2018 году раскрыли правду о сотрудничестве Facebook и Cambridge Analytica, интернет-гиганту не оставалось ничего другого, как закрыть аналитической компании доступ к данным пользователей. Напомним, это произошло в марте.

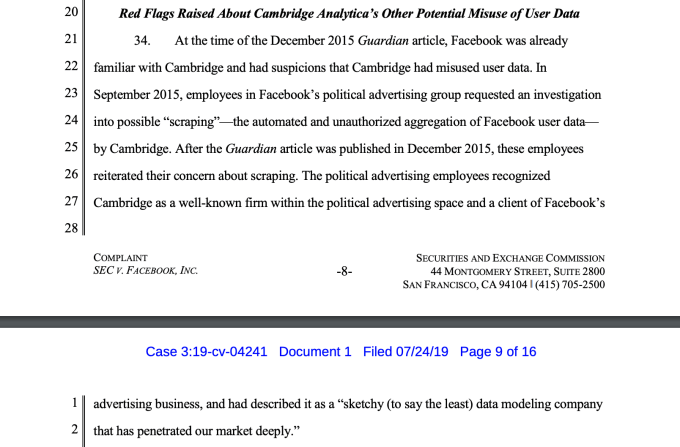
В жалобе (PDF) SEC есть абзац, в котором отмечается, что руководство Facebook заранее знало о сомнительных практиках Cambridge Analytica в отношении использования данных людей. Сотрудники лично передавали наверх эту информацию, называя Cambridge Analytica: «мягко говоря, подозрительной компанией по сбору данных, которая глубоко проникла в наш рынок».

На днях Федеральная торговая комиссия оштрафовала Facebook на рекордную сумму — $5 миллиардов — за неправомерное использование пользовательских данных и нарушение их конфиденциальности.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru