



Баг Twitter допускает вводящие в заблуждение встроенные ссылки

Баг Twitter допускает вводящие в заблуждение встроенные ссылки

Баг Twitter допускает вводящие в заблуждение встроенные ссылки

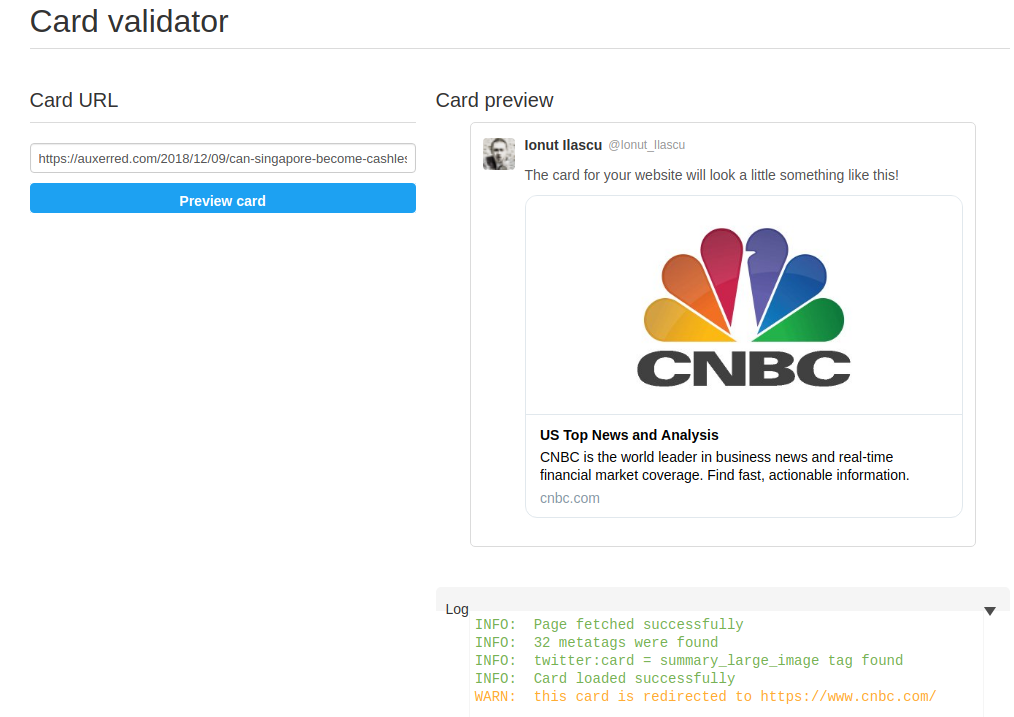
Используя давнюю проблему Twitter, злоумышленники могут подделывать содержимое твитов — на первый взгляд будет казаться, что твит содержит контент одного сайта, а на деле ссылка будет вести на совершенно другой ресурс.

Этот баг можно использовать в различных кампаниях по распространению дезинформации — злоумышленник разместит твит, в котором будет ссылаться на статью, размещенную якобы на авторитетном ресурсе.

А при переходе по ссылке вас может ждать фишинг, вредоносные программы и различные мошеннические схемы.

Когда вы указываете в твите ссылку, Twitter посылает специального бота проверить метатеги в HTML-коде страницы. Если метатеги присутствуют, Twitter использует информацию страницы для создания блока, который называется Twitter Cards. В этом блоке будет отображен текст со страницы, изображение или видео.

Злоумышленники научились управлять той информацией, которая отображается в Twitter Cards, подставляя туда данные с совершенно другого сайта.

Проблему обнаружил эксперт Теренс Эден. На самом деле, она представляет реальную опасность и для простых пользователей — вы думаете, что переходите почитать интересную статью на CNBC, а на самом деле попадаете на загрузку вредоносной программы.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru