



Microsoft предупреждает об атаках бесфайлового трояна Astaroth

Microsoft предупреждает об атаках бесфайлового трояна Astaroth

Microsoft предупреждает об атаках бесфайлового трояна Astaroth

Команда исследователей в области безопасности Microsoft предупреждает о распространении бесфайлового трояна Astaroth. Злоумышленники загружают похищающий данные вредонос прямо в память компьютера жертвы.

Astaroth предназначен для кражи конфиденциальной информации. Используя свой модуль кейлоггера, троян фиксирует учетные данные пользователя. Также он способен перехватывать вызовы операционной системы и мониторить буфер обмена.

Еще одна опасная особенность этой вредоносной программы — использование командной строки Windows для скрытой загрузки и установки в фоне других зловредов.

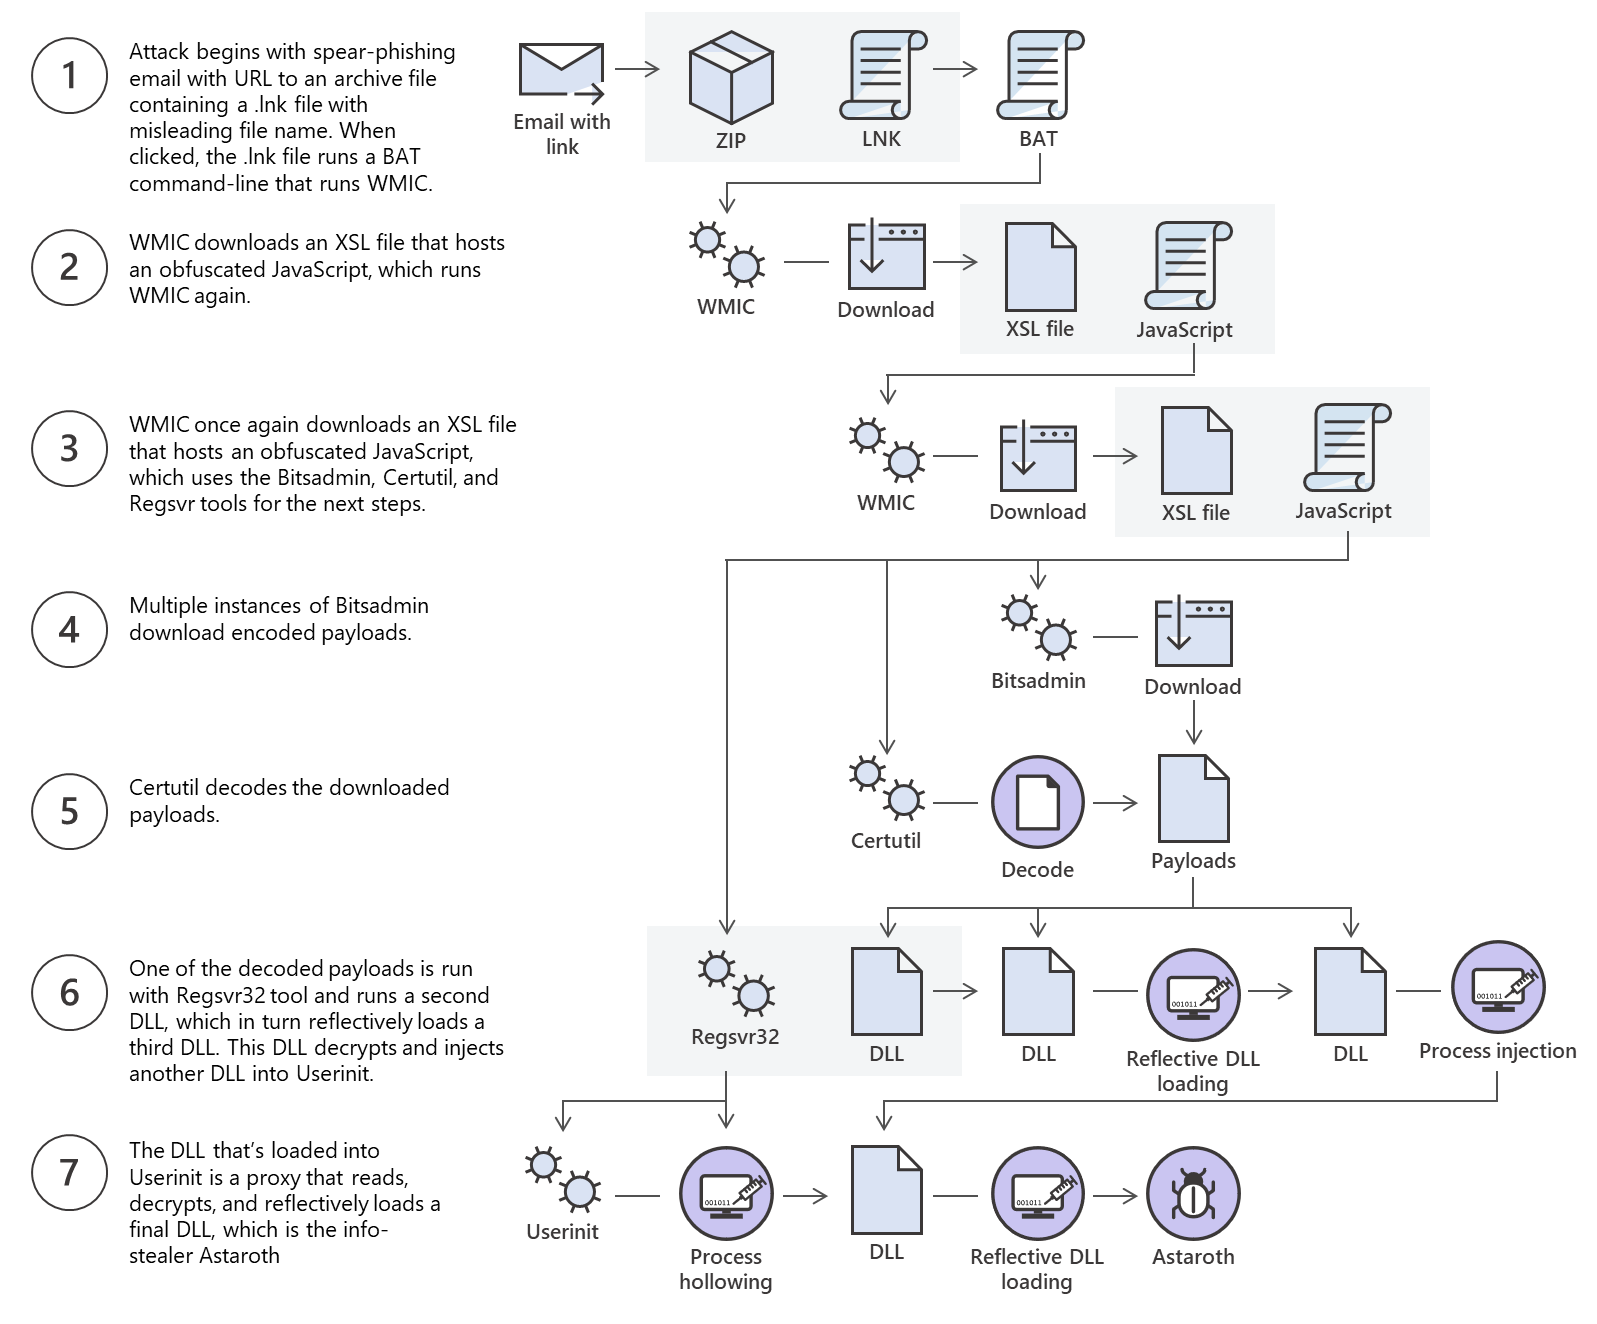
Команда безопасников Microsoft оповестила об атаках трояна в Twitter. По словам экспертов, киберпреступники используют многоступенчатую схему заражения. Все начинается с целевого фишинга — жертве приходит электронное письмо, в котором содержится ссылка, ведущая пользователя на LNK-файл.

Этот файл, в свою очередь, запускает инструмент WMIC с параметром «/Format», что позволяет скачать и запустить код JavaScript.

Вся схема атаки, согласно отчету Microsoft, выглядит следующим образом:

Подпишитесь на новости

Cloud.ru представил платформу для поиска опасных настроек в облаке

Публичное хранилище с приватными данными, лишние права у сервисного аккаунта, виртуальная машина с ненужным доступом из интернета — иногда для инцидента достаточно неудачной настройки. Cloud.ru представила Evolution Protection Platform, собственное решение класса CNAPP для выявления таких рисков. Сейчас платформа проходит закрытое тестирование с крупными российскими компаниями.

О возможностях решения Cloud.ru рассказала в своём корпоративном блоге на CISOCLUB.

За проверку конфигураций отвечает модуль CSPM. При изменении настроек облачных сервисов платформа обновляет сведения и запускает соответствующие проверки. Анализ работает внутри Cloud.ru Evolution, без установки агентов на виртуальные машины.

Компании могут использовать готовые наборы проверок или создавать собственные правила. Например, запретить публичные IP-адреса у машин в среде разработки.

Результаты доступны в интерфейсе облачной платформы. Уведомления можно получать по почте и передавать в рабочие инструменты через API и вебхуки.

В текущую версию также включены проверки защищённости ИИ-агентов, созданных на базе продуктов Cloud.ru Evolution. А вот обнаружение конфиденциальных данных через DSPM, сканирование уязвимостей виртуальных машин и контейнеров и ИИ-ассистент для приоритизации рисков пока находятся в планах.

RSS: Новости на портале Anti-Malware.ru