



Эксперты подумали, что YouTube удаляет инструкции по хакингу

Эксперты подумали, что YouTube удаляет инструкции по хакингу

Эксперты подумали, что YouTube удаляет инструкции по хакингу

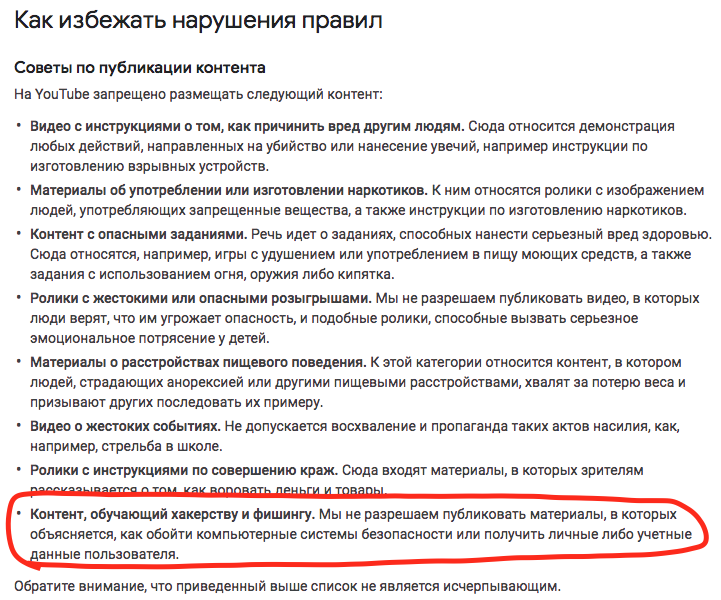
Недавно YouTube решил изменить политику в отношении обучающего контента в области кибербезопасности. В частности, речь идет о различных how-to-видео по взлому, которые отныне неприемлемы на платформе крупнейшего видеохостинга.

Таким образом, в списке «опасного и вредоносного» контента YouTube появились инструкции, описывающие методы взлома, проникновения, а также различные схемы фишинговых атак.

Также обновленная политика видеохостинга теперь запрещает ролики, в которых рассказывается, как украсть платежные или персональные данные пользователей.

Некоторые этичные хакеры, у которых есть свои каналы на YouTube, были недовольны нововведениями. Ведь некоторые из их видео рассказывают об уязвимостях в программах, которых нужно опасаться компаниям и обычным пользователям.

Особенно безопасников раздосадовало, что модераторы платформы даже не разбираются в сути видеороликов, а сразу удаляют их и банят канал. По мнению экспертов, это приведет к исчезновению обучающих и просвещающих видео по теме кибербезопасности.

Update:

Позже стало известно, что исследователь в области безопасности Коди Кинзи неправильно понял ситуацию. YouTube разъяснил, что его видео было помечено и удалено ошибочно, а политика в отношении "хакерских" видео была всегда.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru