



Эксперты подумали, что YouTube удаляет инструкции по хакингу

Эксперты подумали, что YouTube удаляет инструкции по хакингу

Эксперты подумали, что YouTube удаляет инструкции по хакингу

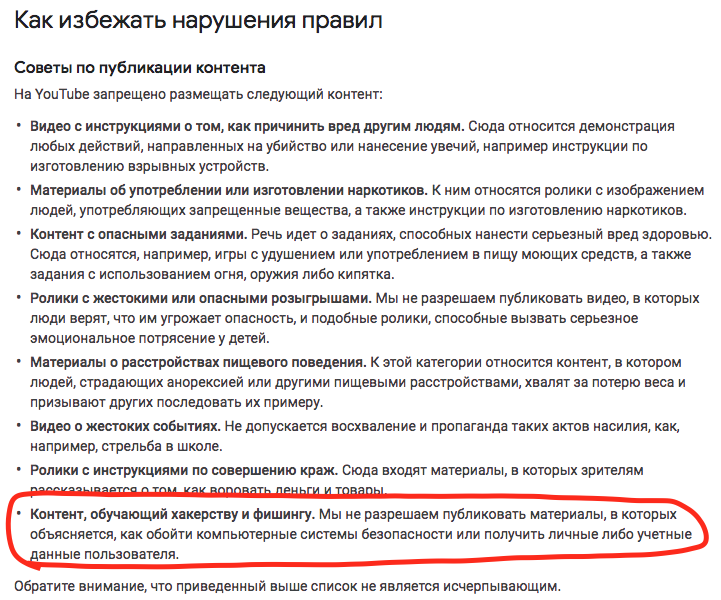
Недавно YouTube решил изменить политику в отношении обучающего контента в области кибербезопасности. В частности, речь идет о различных how-to-видео по взлому, которые отныне неприемлемы на платформе крупнейшего видеохостинга.

Таким образом, в списке «опасного и вредоносного» контента YouTube появились инструкции, описывающие методы взлома, проникновения, а также различные схемы фишинговых атак.

Также обновленная политика видеохостинга теперь запрещает ролики, в которых рассказывается, как украсть платежные или персональные данные пользователей.

Некоторые этичные хакеры, у которых есть свои каналы на YouTube, были недовольны нововведениями. Ведь некоторые из их видео рассказывают об уязвимостях в программах, которых нужно опасаться компаниям и обычным пользователям.

Особенно безопасников раздосадовало, что модераторы платформы даже не разбираются в сути видеороликов, а сразу удаляют их и банят канал. По мнению экспертов, это приведет к исчезновению обучающих и просвещающих видео по теме кибербезопасности.

Update:

Позже стало известно, что исследователь в области безопасности Коди Кинзи неправильно понял ситуацию. YouTube разъяснил, что его видео было помечено и удалено ошибочно, а политика в отношении "хакерских" видео была всегда.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru