



Эксперты подумали, что YouTube удаляет инструкции по хакингу

Эксперты подумали, что YouTube удаляет инструкции по хакингу

Эксперты подумали, что YouTube удаляет инструкции по хакингу

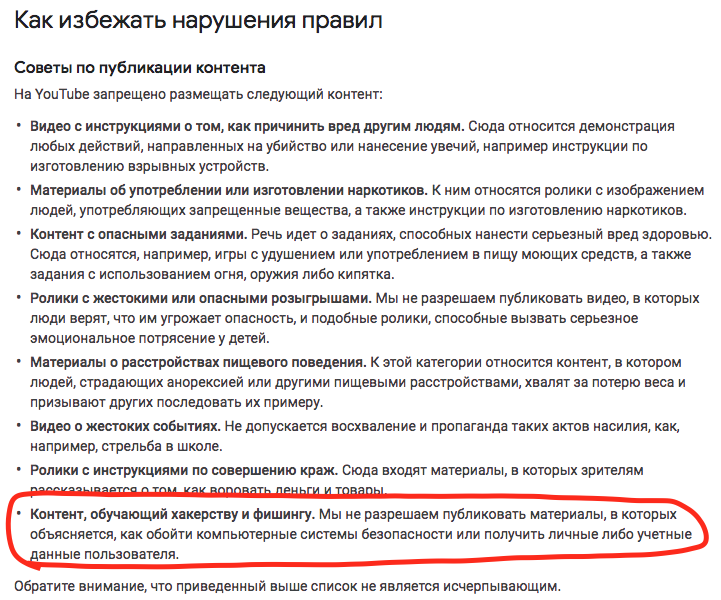
Недавно YouTube решил изменить политику в отношении обучающего контента в области кибербезопасности. В частности, речь идет о различных how-to-видео по взлому, которые отныне неприемлемы на платформе крупнейшего видеохостинга.

Таким образом, в списке «опасного и вредоносного» контента YouTube появились инструкции, описывающие методы взлома, проникновения, а также различные схемы фишинговых атак.

Также обновленная политика видеохостинга теперь запрещает ролики, в которых рассказывается, как украсть платежные или персональные данные пользователей.

Некоторые этичные хакеры, у которых есть свои каналы на YouTube, были недовольны нововведениями. Ведь некоторые из их видео рассказывают об уязвимостях в программах, которых нужно опасаться компаниям и обычным пользователям.

Особенно безопасников раздосадовало, что модераторы платформы даже не разбираются в сути видеороликов, а сразу удаляют их и банят канал. По мнению экспертов, это приведет к исчезновению обучающих и просвещающих видео по теме кибербезопасности.

Update:

Позже стало известно, что исследователь в области безопасности Коди Кинзи неправильно понял ситуацию. YouTube разъяснил, что его видео было помечено и удалено ошибочно, а политика в отношении "хакерских" видео была всегда.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru