



Все пользователи Firefox получат генератор случайных паролей в сентябре

Все пользователи Firefox получат генератор случайных паролей в сентябре

Все пользователи Firefox получат генератор случайных паролей в сентябре

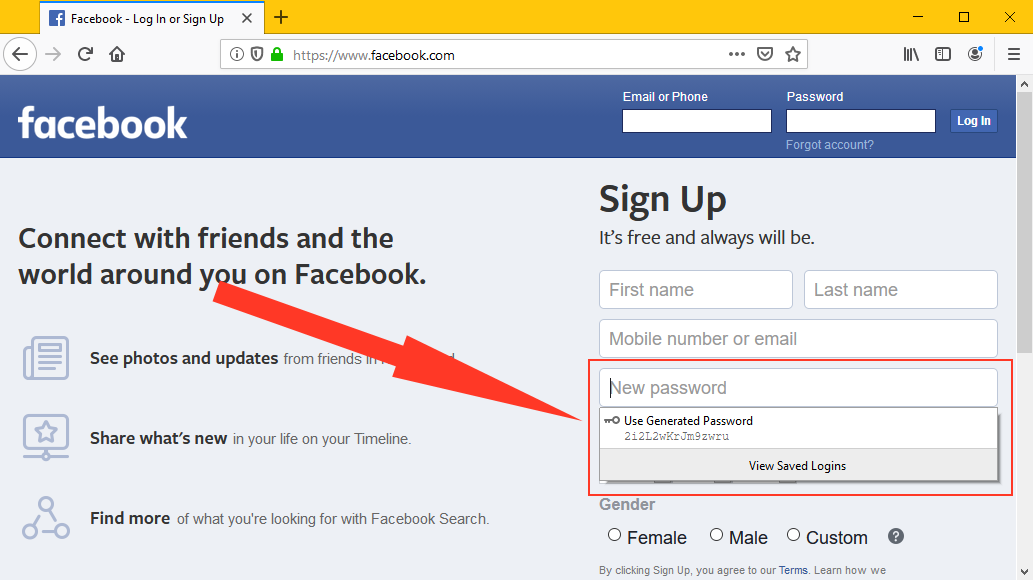
Mozilla добавит в Firefox генератор случайных паролей. Ожидается, что генератор станет доступен пользователям с выходом версии Firefox 69. Такую же функцию компания Google реализовала в Chrome и Chromium осенью 2018 года (с выходом версии Chrome 69).

На данный момент известно, что релиз Firefox 69 запланирован на сентябрь 2019 года. На сегодняшний день генератор случайных паролей доступен в версии Firefox Nightly, которая используется для тестирования нововведений.

В версии Firefox 69 планируется сделать отдельный чекбокс в настройках «Приватность и защита», который будет отвечать за активацию генератора случайных паролей.

Если вам не терпится попробовать эту функцию, можно скачать Firefox Nightly, где можно активировать генератор на служебной странице about:config. Для этого придется включить две опции — signon.generation.available и signon.generation.enabled.

После этого в настройках должен появиться пункт «Suggest and generate strong passwords».

Если выполнить вышеописанные шаги, вы сможете кликнуть двойным нажатием левой кнопки мыши на поле для ввода пароля, и браузер предоставит вам сгенерированный случайный пароль.

Сегодня мы писали, что Mozilla предлагает интересный метод борьбы с навязчивой таргетированной рекламой. Идея заключается в создании фейковой истории вашего браузера, чтобы запутать рекламные кампании — они не будут знать, что предлагать вам в рекламных объявлениях.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru